As duas abordagens permitem que uma corretora se comprometa com os saldos dos usuários sem publicá-los, e cada uma traça a linha da privacidade em lugar diferente. Uma prova de Merkle mostra a sua própria linha e um punhado de hashes vizinhos; uma prova de conhecimento zero consegue estabelecer uma afirmação sobre o conjunto inteiro sem revelar nada de nenhuma linha. O preço dessa privacidade mais forte é computação, complexidade e uma coisa nova em que é preciso confiar.
O que cada abordagem tenta esconder
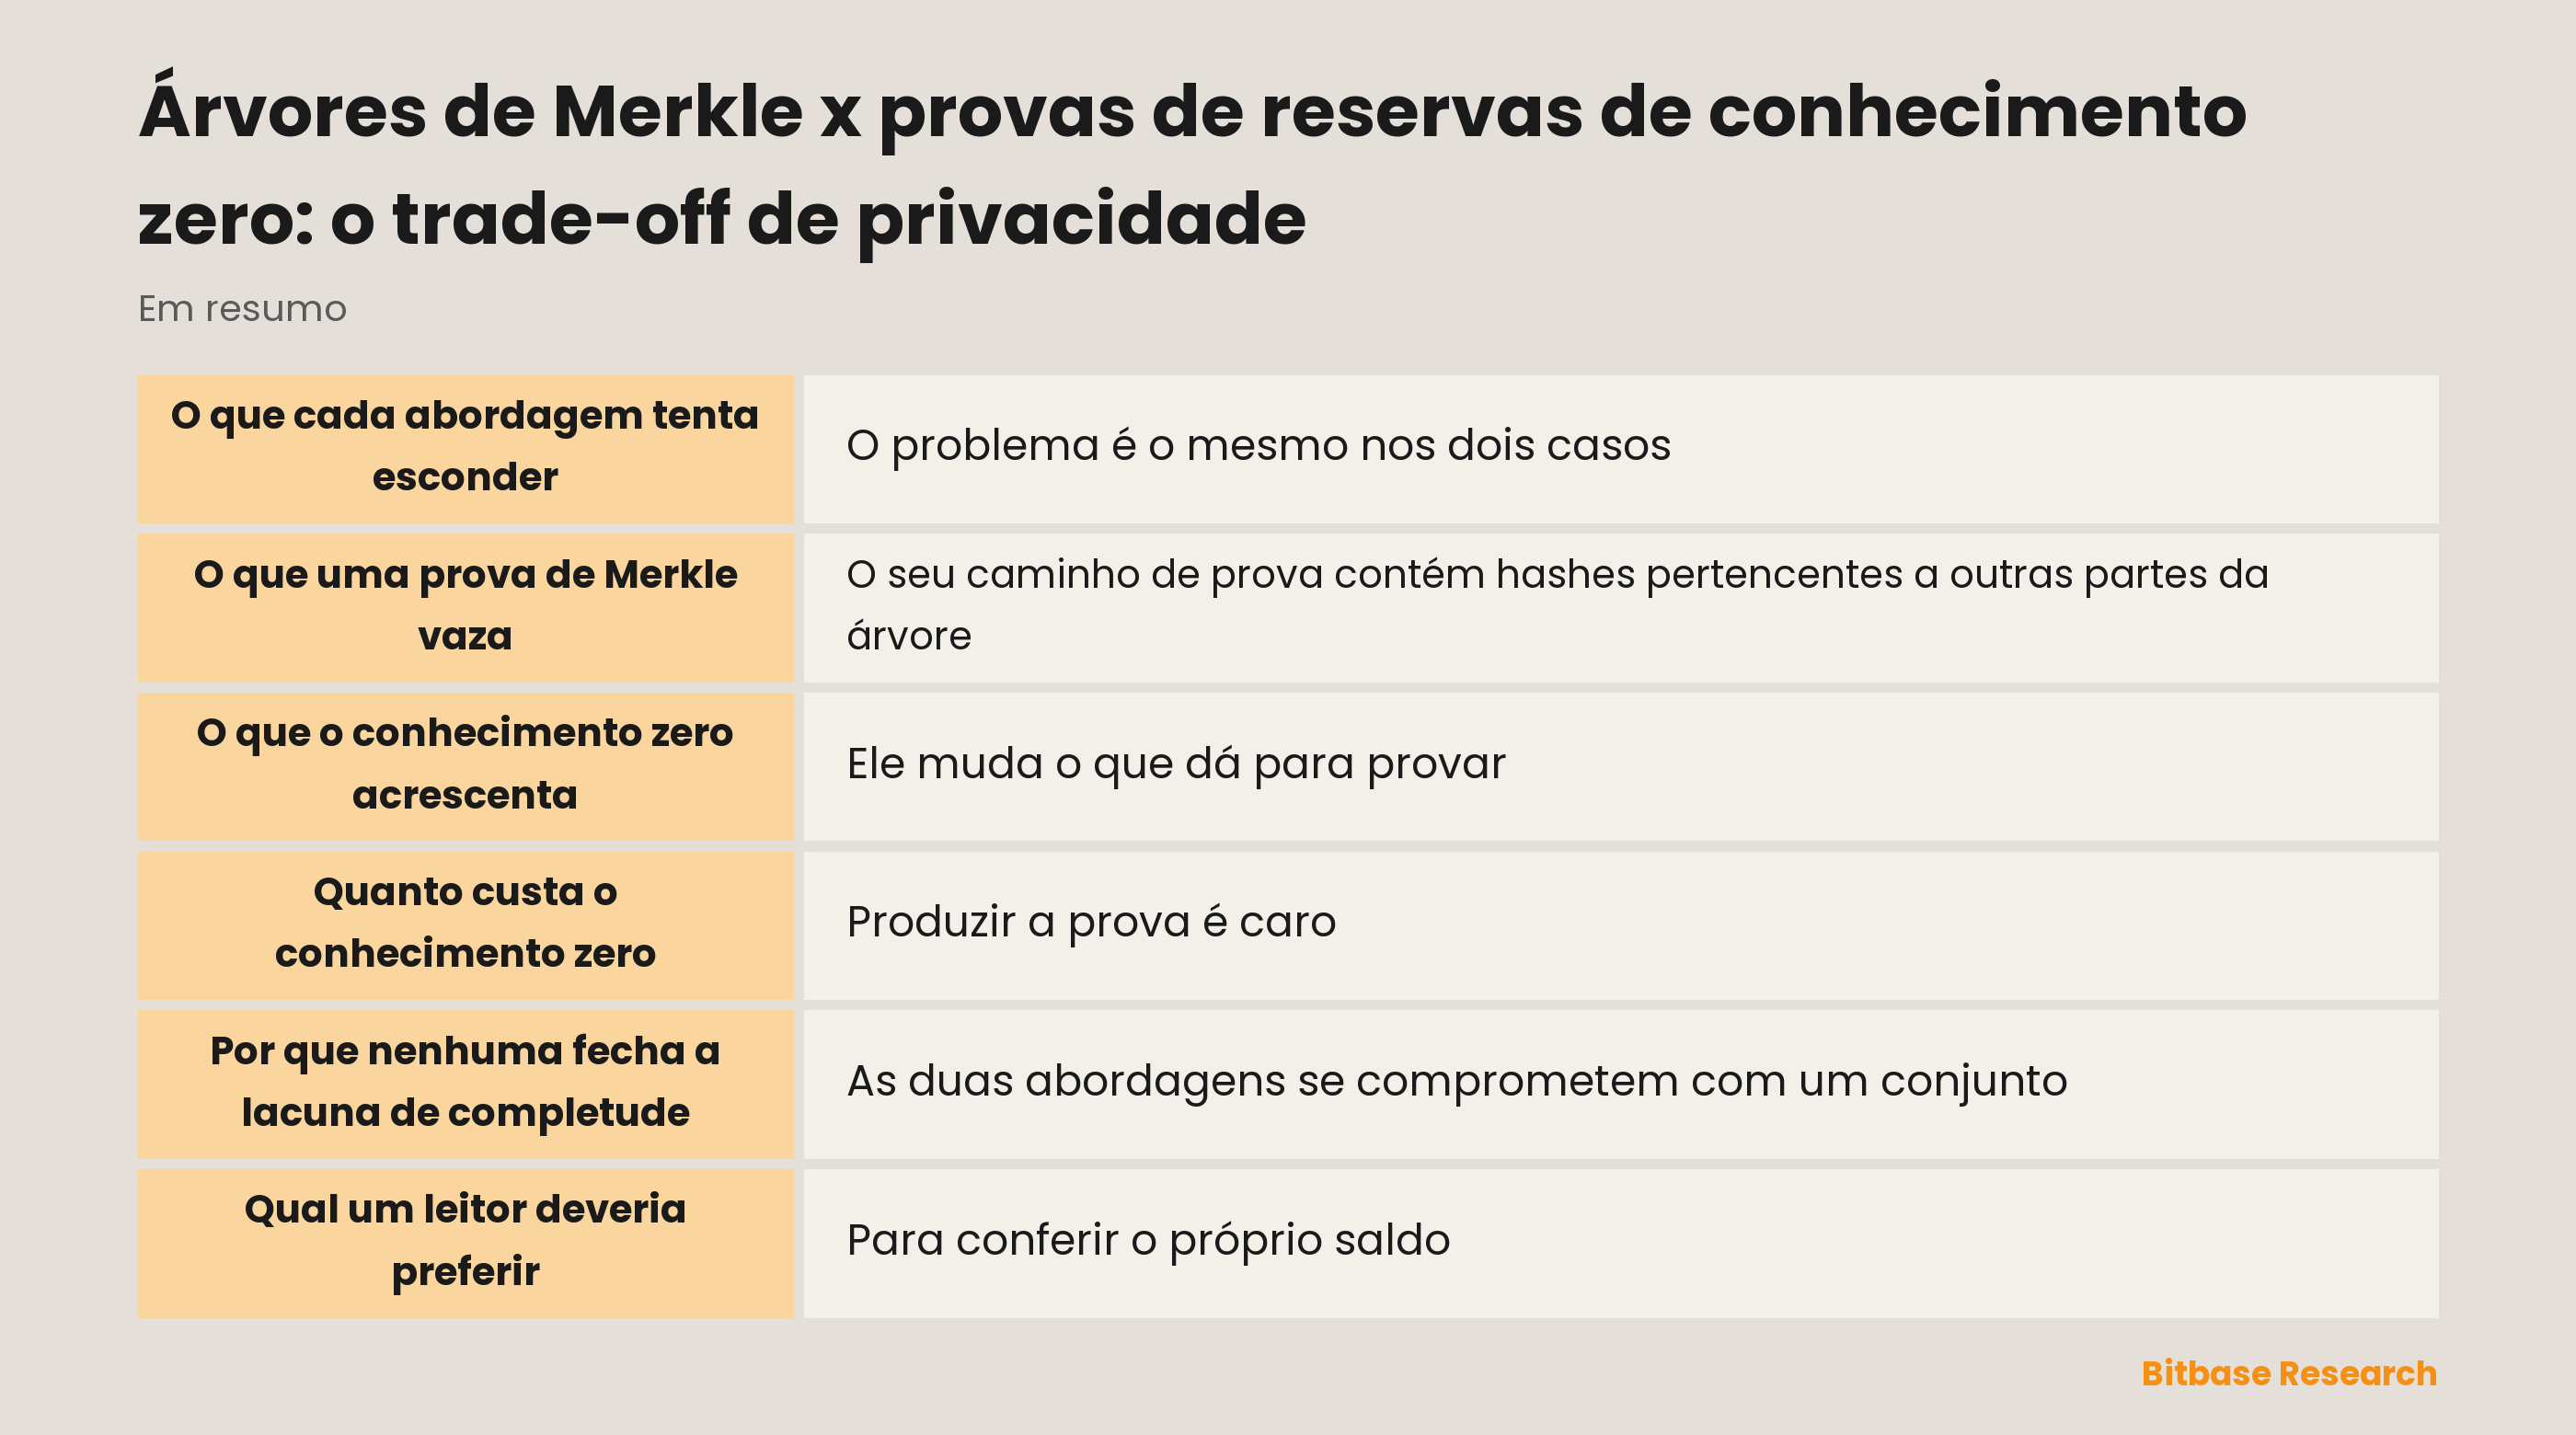
O problema é o mesmo nos dois casos. Uma corretora precisa convencer os usuários sobre um conjunto de saldos sem transformar esse conjunto em documento público, porque publicá-lo exporia todos os clientes de uma vez.
Uma árvore de Merkle resolve isso comprometendo-se com o conjunto e deixando cada usuário conferir apenas o próprio pertencimento. Ninguém vê a lista, e cada pessoa vê o suficiente para verificar a sua linha. A estrutura está descrita em árvores de Merkle na prova de reservas.
Uma prova de conhecimento zero ataca a versão mais difícil do mesmo problema. Em vez de deixar cada usuário conferir uma linha, produz uma única prova de que uma afirmação sobre o conjunto inteiro é verdadeira, sem revelar os dados de que a afirmação trata. O que é essa classe de prova e como funciona em geral está em provas de conhecimento zero, SNARK e STARK.
As duas abordagens comparadas
| Dimensão | Árvore de Merkle | Prova de conhecimento zero |
|---|---|---|
| O que o usuário confere | A própria linha contra a raiz | Uma afirmação sobre o conjunto inteiro |
| O que uma prova revela | Hashes irmãos no seu caminho | Nada além da própria afirmação |
| Saldos negativos ou que se anulam | Não detectáveis | Podem ser excluídos pela afirmação |
| Custo de produzir | Desprezível | Computação substancial |
| Custo de verificar | Algumas dezenas de operações de hash | Uma prova pequena, conferida rápido |
| Em que é preciso confiar | Na raiz e no formato da folha | No circuito e em como foi configurado |
Leia as linhas em pares, não descendo uma coluna, porque o interessante é onde as abordagens divergem, e não como cada uma se sai sozinha. A última linha muda a forma da pergunta e não apenas os números, e é por isso que a abordagem mais nova não é simplesmente melhor.
O que uma prova de Merkle vaza
O seu caminho de prova contém hashes pertencentes a outras partes da árvore. Um hash não é reversível, então você não aprende nada sobre os saldos abaixo deles, e nesse sentido o vazamento é quase nulo.
Mas não exatamente nulo. Você aprende que a árvore tem certo formato, aproximadamente quantas contas cabem nela e que certos valores irmãos existem. Quem coleta muitas provas ao longo do tempo aprende sobre a estrutura mais do que qualquer usuário isolado.
Nada disso é perigoso por si só e vale manter a proporção: informação estrutural sobre uma árvore está muito longe de informação sobre uma pessoa. A lacuna mais prática é outra. Como cada usuário confere só a própria linha, um esquema de Merkle não exclui saldos que se anulem dentro do conjunto, e um total montado com linhas que ninguém cruzou é uma cifra mais fraca do que parece.
O que o conhecimento zero acrescenta
Ele muda o que dá para provar. Em vez de provar um pertencimento por vez, a corretora pode provar uma propriedade do conjunto inteiro, como que a soma de todos os saldos iguala uma cifra declarada e que nenhum saldo era negativo.
Essa segunda parte pesa mais do que soa. Num esquema de Merkle simples, nada impede que um lançamento negativo cancele um positivo, e a árvore verifica tranquilamente nos dois casos, porque se compromete com o que lhe deram. Uma afirmação de conhecimento zero pode tornar isso impossível por construção.
É um bom exemplo de um padrão geral da criptografia: passar de provar instâncias a provar propriedades muda o que pode ser garantido, e não apenas a eficiência da conferência. O ganho de privacidade também é real: quem verifica aprende que a afirmação vale e não aprende mais nada, nem o formato da árvore, então provas repetidas não se acumulam num retrato da base de clientes. Raciocínio parecido move o uso em outros lugares, descrito em onde o conhecimento zero é usado.
Quanto custa o conhecimento zero
Produzir a prova é caro. Construir uma afirmação sobre milhões de contas exige computação substancial, e esse custo cai a cada período sobre a corretora, não sobre o leitor.
O custo maior é conceitual. Uma conferência de Merkle são algumas dezenas de hashes e qualquer um que entenda hashing a reimplementa; um sistema de conhecimento zero se apoia num circuito que codifica a afirmação e nos parâmetros com que o circuito foi configurado. Verificar que o circuito diz o que declara está fora do alcance da maioria dos usuários.
Há ainda um custo operacional raramente mencionado: um circuito tem versões, e mudar a afirmação provada é uma mudança que cada revisor independente precisa olhar de novo. Ou seja, a confiança é realocada, não removida. Você já não precisa confiar na aritmética da corretora, e agora precisa confiar que o circuito foi escrito e configurado corretamente, em geral pela palavra de quem o revisou.
Por que nenhuma fecha a lacuna de completude
As duas abordagens se comprometem com um conjunto. Nenhuma estabelece que o conjunto continha toda conta, porque uma conta omitida não deixa rastro em nenhuma das construções, e nenhuma propriedade provada sobre um conjunto diz algo sobre o que ficou de fora.
Vale dizer isso sem rodeios, porque a sofisticação das provas de conhecimento zero convida a supor que resolvem tudo. Elas fazem afirmações mais fortes sobre os dados que entraram; sobre dados que nunca entraram, não dizem nada.
O mesmo vale para o lado dos ativos e para obrigações fora dos saldos de clientes. A criptografia resolve o que é resolvível sobre um conjunto comprometido, e o resto fica fora, como expõe as limitações da prova de reservas.
Qual um leitor deveria preferir
Para conferir o próprio saldo, a prova de Merkle basta de sobra e tem a vantagem de ser verificável com ferramentas que você consegue ler. Simplicidade é uma propriedade de segurança real quando quem confere é o próprio leitor.
Para afirmações sobre o conjunto inteiro, o conhecimento zero é estritamente mais capaz, e poder excluir saldos negativos é o ganho concreto mais claro. Se uma divulgação o oferece, isso sinaliza quão a sério quem publica leva a metade difícil do problema.
A escolha, portanto, é menos sobre qual tecnologia é superior e mais sobre qual pergunta aquela divulgação tenta responder. Na prática as duas coexistem em vez de competir: um esquema pode se comprometer com uma árvore, dar provas individuais aos usuários e acrescentar uma afirmação de conhecimento zero sobre propriedades agregadas — desenho razoável, não contradição.
Em resumo
Uma árvore de Merkle dá a cada usuário uma prova barata e legível da própria inclusão e vaza uma pequena quantidade de informação estrutural. Uma prova de conhecimento zero consegue estabelecer propriedades do conjunto inteiro, inclusive a ausência de saldos negativos, sem revelar nada.
A ferramenta mais forte custa computação e desloca a confiança para um circuito que a maioria não consegue inspecionar. E nenhuma prova que o conjunto era completo, que segue sendo a pergunta que criptografia alguma responde. Para mais conteúdos da Bitbase Academy, continue lendo.
Aviso: Este artigo é conteúdo educacional da Bitbase Academy, fornecido apenas para fins informativos. Não constitui aconselhamento de investimento, negociação, tributário ou financeiro. Criptoativos são voláteis; avalie seu próprio risco. Escrito em setembro de 2026; consulte as informações oficiais mais recentes.
Fontes
[1] Bitbase, Prova de reservas — divulgação mensal, raiz de Merkle e verificador de código aberto www.bitbase.com