
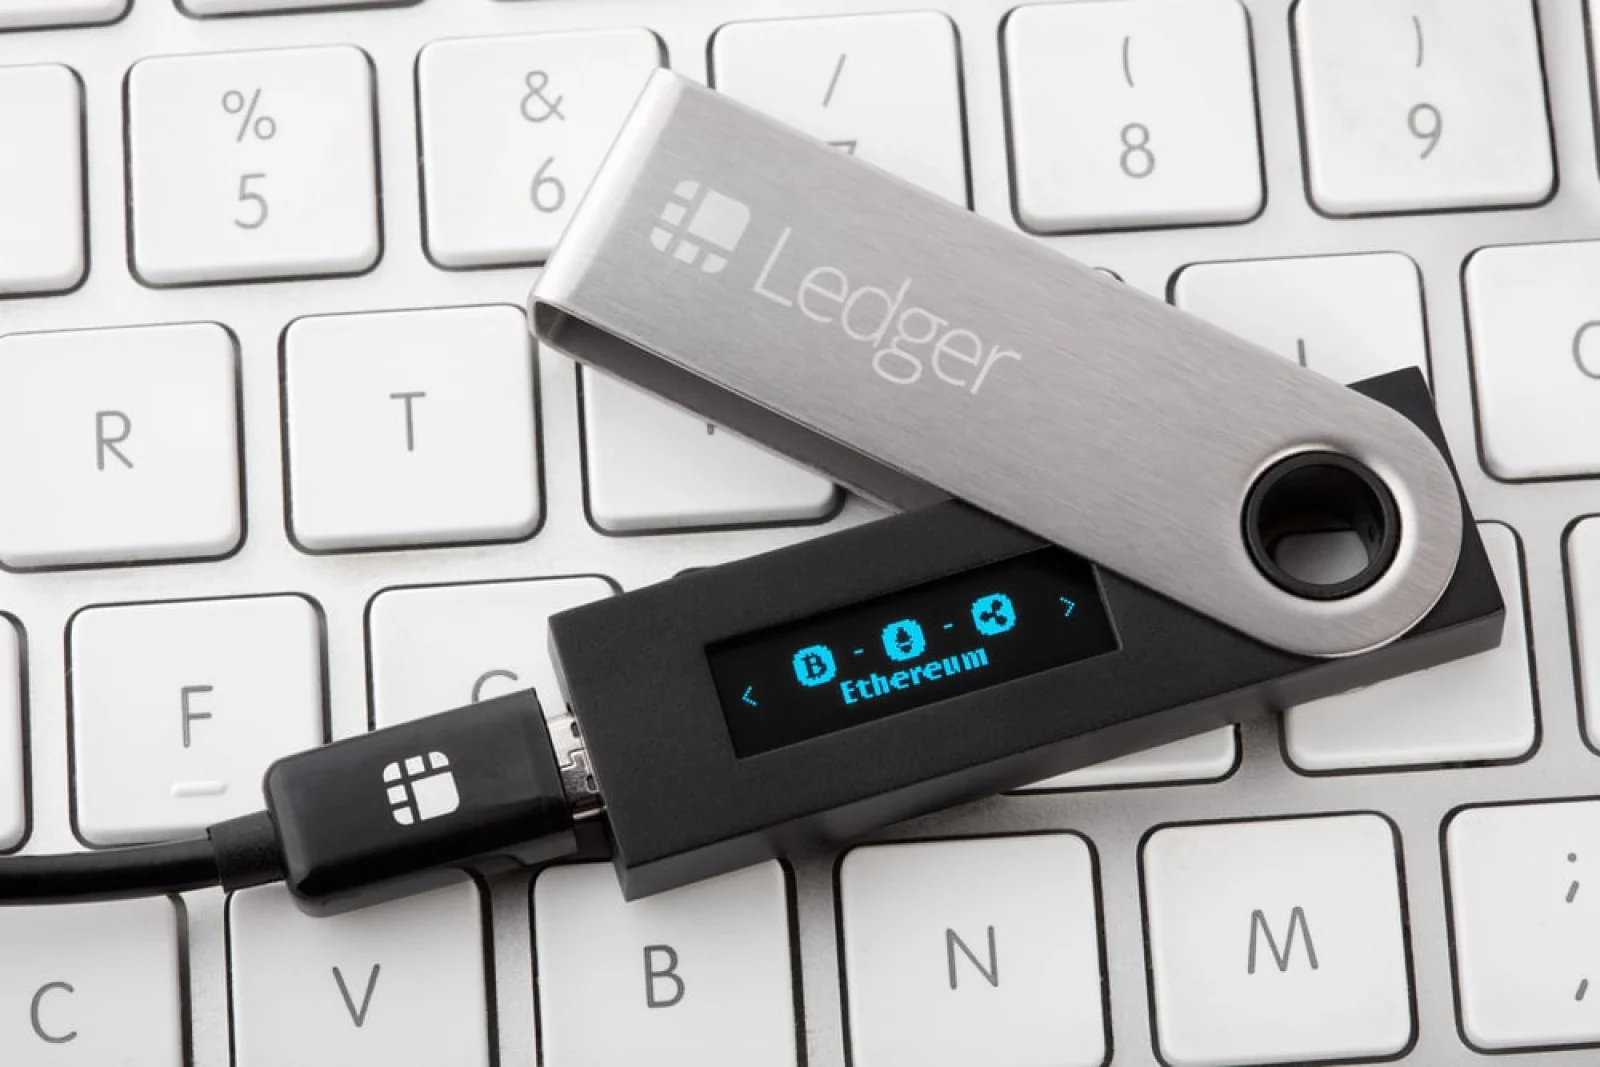
Ledger bada doniesienia o stratach kryptowalut wśród klientów w Azji Południowo-Wschodniej, którzy zakupili portfele sprzętowe za pośrednictwem CryptoBilis, sprzedawcy wymienionego jako oficjalny dystrybutor w Indonezji, Malezji i na Filipinach.
Incydent wyszedł na jaw w piątek, 9 października, gdy badacze blockchain prześledzili środki z portfeli domniemanych ofiar. Wstępne szacunki mówiły o stratach przekraczających 72 miliony dolarów, ale późniejsza analiza przeprowadzona przez Bitquery rozszerzyła zgłoszony łączny wynik do 92,9 miliona dolarów w 311 portfelach w pięciu sieciach: Bitcoin, Ethereum, TRON, BNB Chain i Polygon.
Rozróżnienie między incydentem opróżniania portfeli a potwierdzonym naruszeniem własnych systemów Ledger jest istotne. Urządzenia Ledger są zaprojektowane tak, aby przechowywać klucze prywatne w trybie offline, ale złośliwie zmodyfikowany sprzęt lub naruszony łańcuch dostaw mogą potencjalnie podważyć tę ochronę.
Dokładna metoda ataku pozostaje niepotwierdzona, a dostępne dowody nie ustalają, że podstawowa infrastruktura Ledger została naruszona.
Ledger poinformował, że poprosił CryptoBilis o wstrzymanie całej sprzedaży i wysyłek na czas trwania dochodzenia. Wydał również wytyczne ostrożnościowe dla klientów, którzy zakupili urządzenia od tego sprzedawcy w ciągu ostatnich 90 dni.
„Ledger bada doniesienia o utracie środków przez użytkowników w Azji Południowo-Wschodniej, którzy zakupili produkty od sprzedawcy o nazwie CryptoBillis” – stwierdziła firma w swoim oświadczeniu.
Ledger doradził klientom, którzy kupili urządzenia od tego sprzedawcy, ale jeszcze ich nie zainicjowali, aby nie kontynuowali konfiguracji. Klientom, którzy już skonfigurowali swoje urządzenia, doradzono rozważenie przeniesienia aktywów do nowego podpisującego Ledger z nową frazą ziarna.
Badacz blockchain Specter osobno poinformował o prześledzeniu podejrzanych adresów, które otrzymały środki z setek portfeli ofiar w Ethereum, TRON i Bitcoin, szacując straty na ponad 86 milionów dolarów.
Analiza Bitquery zidentyfikowała małe transakcje testowe w okresie około dwóch tygodni przed głównymi wypływami, po których nastąpiły skoordynowane transfery w wielu sieciach.
Badacze zaobserwowali również grupy portfeli podpisujących podobne żądania w ciągu kilku sekund od siebie. Te wzorce sugerują przygotowanie i możliwy wspólny punkt kontroli, ale same transakcje blockchain nie mogą ustalić, w jaki sposób atakujący uzyskał dostęp do portfeli.
Zamrożono 10 milionów dolarów w USDT, gdy śledczy śledzą środki
Dochodzenie przyniosło kilka zmian w śledzeniu skradzionych aktywów. Tether podobno zamroził około 10 milionów dolarów w USDT w 20 portfelach powiązanych z podejrzaną kradzieżą. Działanie to uniemożliwia transfer dotkniętych USDT przez te adresy, ale nie zwraca automatycznie środków ofiarom.
W momencie zakończenia analizy około 14 810 ETH pozostało w grupie portfeli podejrzewanych o kontrolę przez atakującego. Badacze zidentyfikowali również około 203,8 BTC na powiązanych adresach Bitcoin, a te środki podobno pozostały nieruszone w tym momencie.
Analiza Bitquery zidentyfikowała ponadto przepływ około 1254 ETH przez Tornado Cash i Zcash. Środki podobno pojawiły się później w trzech nowych portfelach, w tym jednym zawierającym około 2,1 miliona USDC.
Obecność USDC może zapewnić kolejną potencjalną drogę interwencji, w zależności od oceny emitenta i zaangażowanych adresów, ale nie należy zakładać zamrożenia, chyba że zostanie potwierdzone.
Założyciel Binance, Changpeng Zhao, powszechnie znany jako CZ, powiedział, że informacje dostępne w tym czasie wskazywały na zlokalizowany incydent w łańcuchu dostaw dotyczący jednego dostawcy.
Zasugerował, że niewielka liczba klientów mogła otrzymać podrobione lub zmodyfikowane urządzenia, jednocześnie wzywając uczestników branży do pomocy w namierzeniu i odzyskaniu aktywów. To pozostaje oceną, a nie potwierdzonym ustaleniem ze śledztwa Ledger.
Były dyrektor generalny Mt. Gox, Mark Karpelès, również udostępnił zdjęcia Ledger Nano X, który, jak twierdził, otrzymał z Malezji. Według Karpelèsa opakowanie urządzenia wydawało się nienaruszone, ale znalazł ukryty moduł elektroniczny tam, gdzie powinna być wyściółka ekranu.
Powiedział, że implanty sprzętowe stały się bardziej wyrafinowane, co potencjalnie utrudnia odróżnienie zmodyfikowanych komponentów od oryginalnych części.
Karpelès poprosił poszkodowanych użytkowników o zdjęcia, aby pomóc zidentyfikować podobne modyfikacje. Jednak nie wykazano, aby Ledger potwierdził, że zgłoszony moduł był funkcjonalny lub powiązany z incydentem CryptoBilis.
Najnowsze niezależne szacunki podają zgłoszone straty na 92,9 miliona dolarów, ale liczba ta nie została potwierdzona przez Ledger. Przyczyna incydentu również pozostaje nierozwiązana, a dostępne dowody wskazują na możliwy problem w łańcuchu dostaw, nie dowodząc jednak ostatecznie, że odpowiedzialne były podrobione lub zmodyfikowane urządzenia.
Na razie potwierdzona reakcja obejmuje śledztwo Ledger i zawieszenie sprzedawcy, jego środki ostrożności skierowane do klientów oraz zgłoszone zamrożenie 10 milionów dolarów w USDT. Dalsze wnioski będą zależeć od ustaleń kryminalistycznych i kontynuowanego śledzenia w łańcuchu.