

Le 1er octobre 2026, le protocole cross-chain NEAR Intents a rompu le silence et a officiellement confirmé que son infrastructure avait été piratée, coûtant au projet 3,8 millions de dollars.
La publication du rapport officiel et la reconnaissance de la vulnérabilité ont immédiatement frappé le marché : le token natif NEAR a chuté de 7,5 % en quelques minutes, atteignant un plus bas local de 4,76 $, avant de rebondir partiellement à 4,84 $.
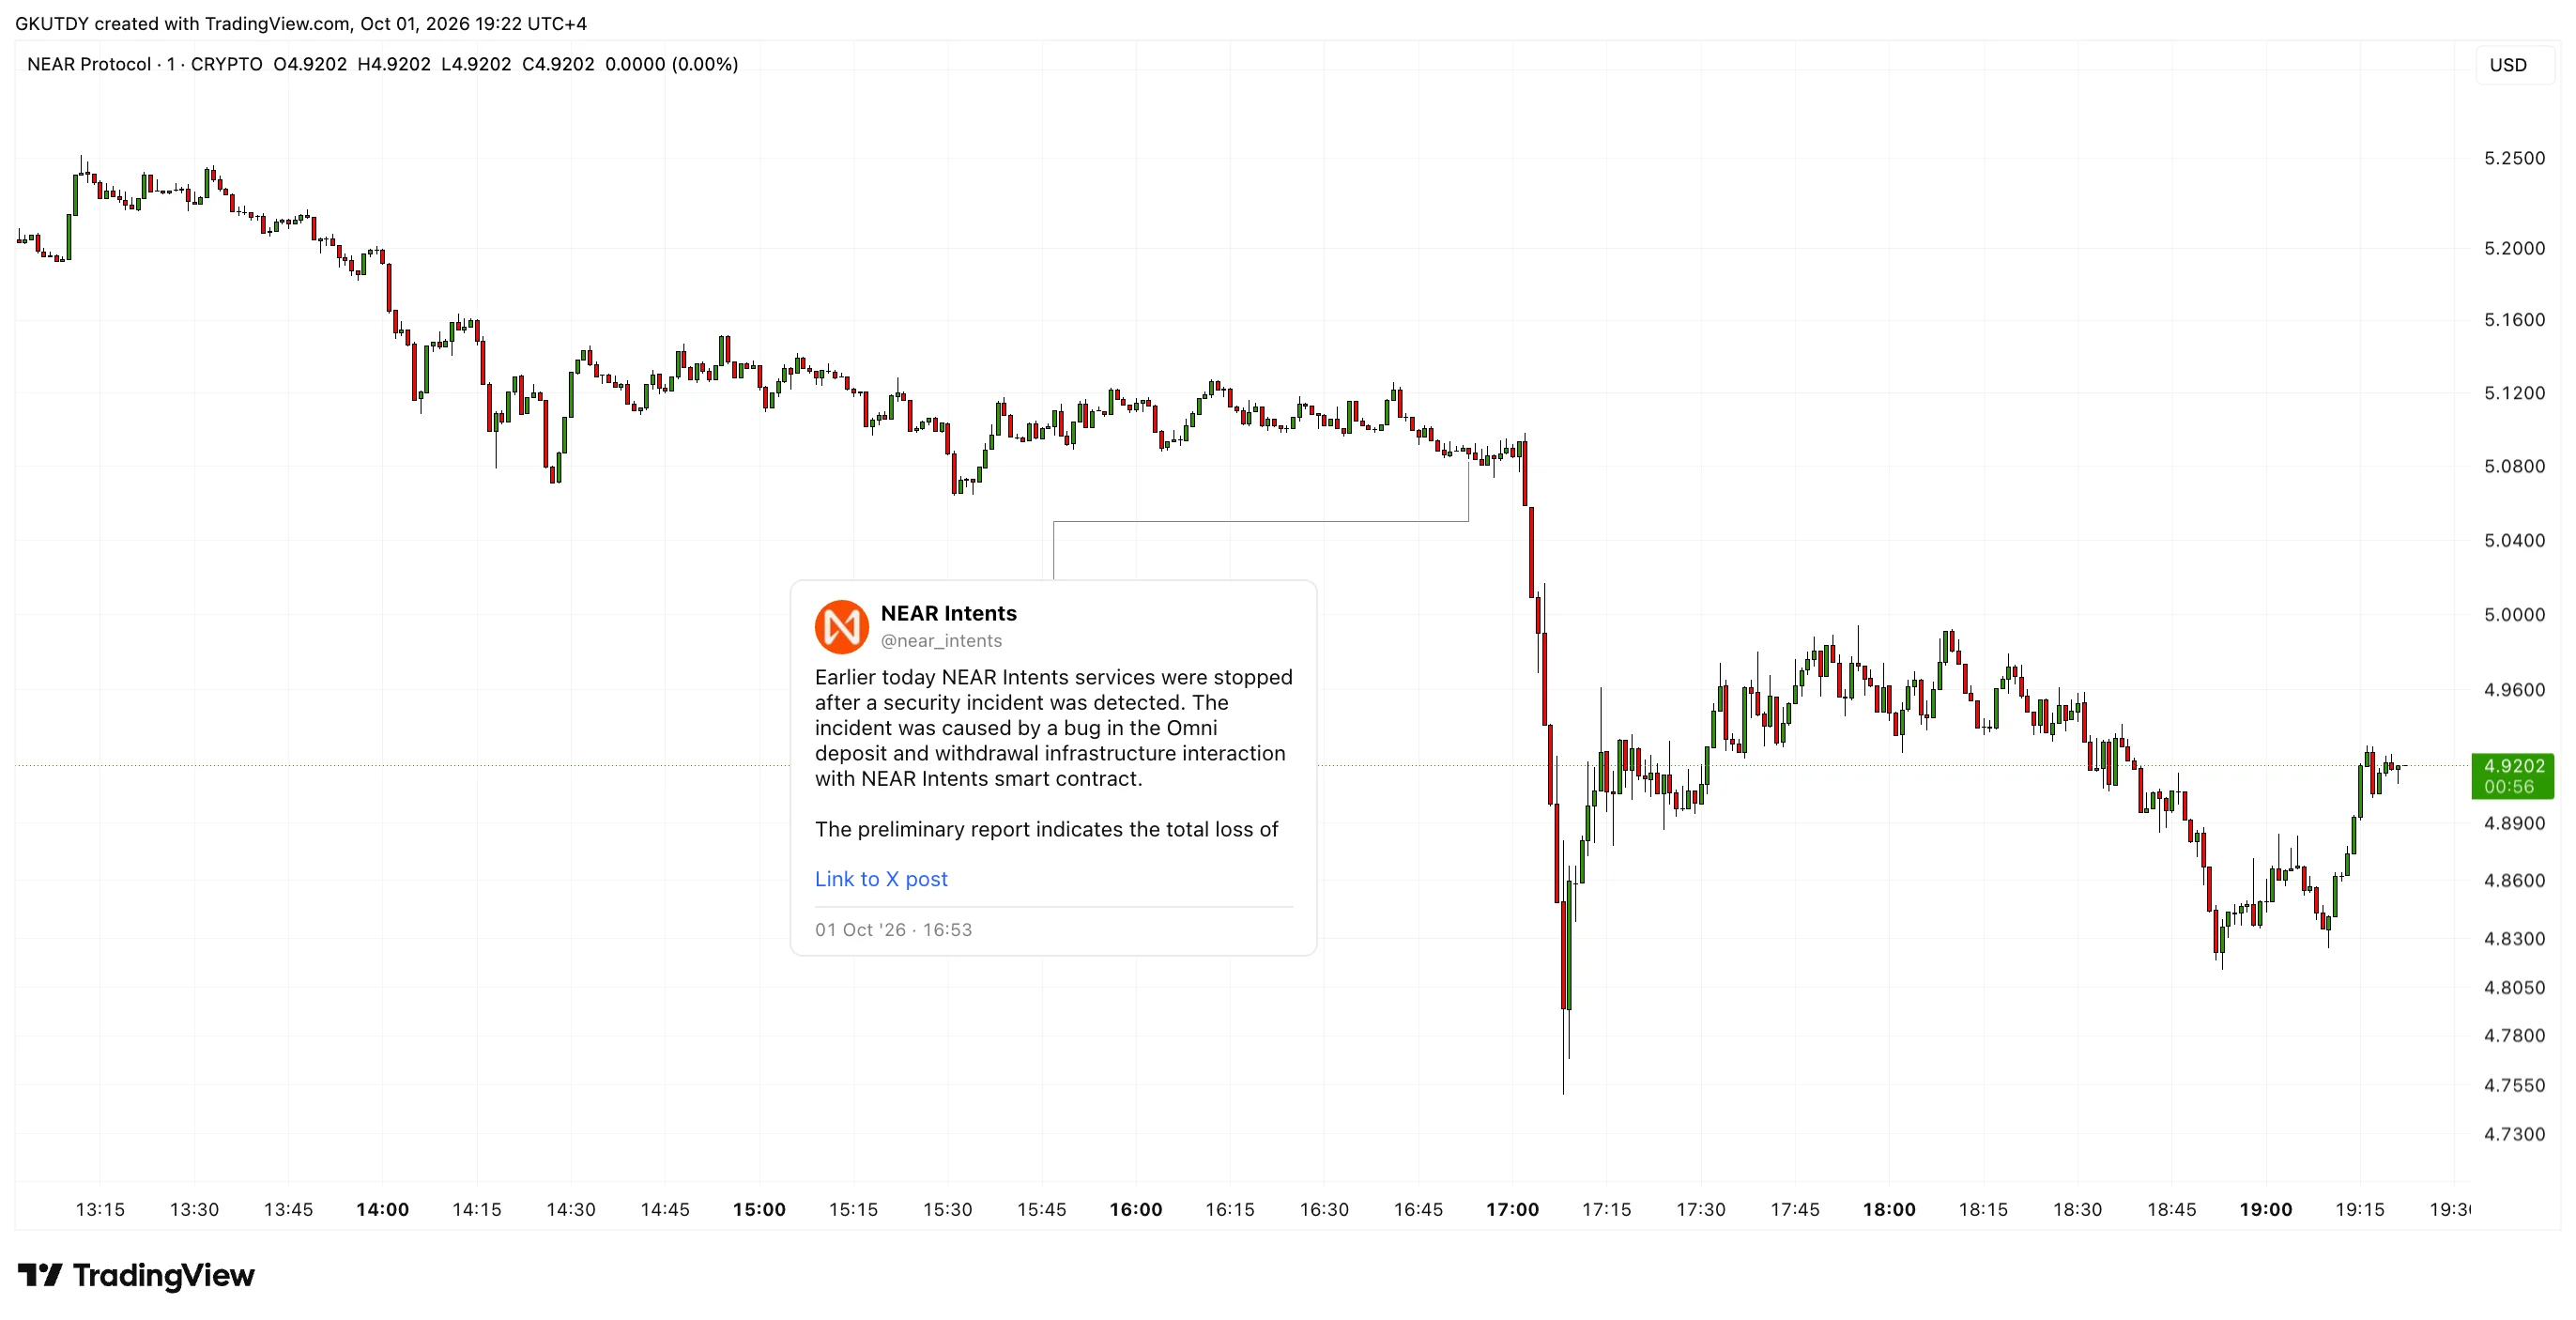
La situation semble paradoxale. Quelques jours plus tôt, le même protocole célébrait un succès majeur : son système de sécurité SHIELD avait réussi à bloquer 50 millions de dollars de transactions, déjouant la tentative des pirates de blanchir des fonds après le retentissant piratage de l'échange Bitget. Mais cette défense externe s'est révélée impuissante face à une erreur d'intégration interne.
Comment un simple bug d'intégration a annulé les défenses externes, coûtant 3,8 millions de dollars
NEAR Intents est l'une des principales tendances technologiques de l'année, avec plus de 30 milliards de dollars de volume de transactions. Il met en œuvre le concept d'abstraction de chaîne. L'idée est simple : au lieu de creuser les détails du Web3, un utilisateur ou un agent IA énonce simplement une intention — par exemple, « je veux échanger de l'USDT Arbitrum contre du Bitcoin natif ».
L'infrastructure sous-jacente gère tout le travail de routine : trouver des ponts, calculer les frais de gas et sélectionner les réseaux.
Cette complexité cachée est exactement ce qui a fait défaut au projet. Selon l'équipe, l'incident a été causé par un bug dans l'interaction entre le contrat intelligent de NEAR Intents et l'architecture de garde d'Omni.
Les attaquants ont exploité la vulnérabilité pour effectuer des retraits non autorisés depuis le portefeuille chaud de la plateforme sur BNB Chain (BSC). Ils ont rapidement transféré les actifs volés vers KuCoin, puis les ont convertis en Bitcoin via des ponts cross-chain.
En réponse, l'équipe de NEAR Intents a immédiatement déployé un plan de crise clair :
- La vulnérabilité a été corrigée : La faille du contrat intelligent a été patchée. Le site principal, near(.)com, et les services de base devraient revenir dans l'heure.
- Les ponts ont été gelés : Les dépôts et retraits sur 11 blockchains — dont Polygon, TON, Optimism, Avalanche et Scroll — resteront suspendus pendant environ 12 heures supplémentaires, jusqu'à ce qu'Omni ait terminé ses correctifs.
- Garanties financières : La trésorerie du projet indemnisera intégralement les utilisateurs pour leurs pertes. Les actifs détenus au sein du système, comme ceux du portefeuille chaud, pourront être convertis en toute sécurité dès la reprise du service.
Le protocole a déjà impliqué les forces de l'ordre et des analystes blockchain dans l'enquête pour tracer les mouvements des Bitcoins volés.
Ce cas est un précédent majeur pour l'industrie. NEAR Intents se positionne comme une couche financière clé pour l'économie des agents IA, où les agents doivent interagir avec le Web3 automatiquement, sans signature manuelle des transactions.
Le piratage a montré que même lorsqu'un projet protège efficacement ses défenses externes, une architecture « d'intentions » reste vulnérable aux points d'intégration avec les ponts conventionnels.
La réponse rapide de l'équipe et sa volonté de couvrir les pertes depuis sa propre trésorerie ont aidé le projet à éviter un effondrement réputationnel. Mais les normes de sécurité pour les passerelles cross-chain devront clairement être réécrites.