Les développeurs utilisant Claude AI via Visual Studio Code (VS Code) ont peut-être été exposés à une grave menace de sécurité après que des chercheurs ont découvert une version malveillante de l'extension de cet assistant de codage populaire.
Selon un rapport du 30 octobre des chercheurs en cybersécurité d'OpenSourceMalware, la version 2.1.313 de l'extension Claude Code contenait une porte dérobée cachée qui pourrait permettre aux attaquants d'accéder à distance aux ordinateurs infectés.
La version malveillante a été identifiée dans le registre d'extensions Open VSX, où les développeurs téléchargent des outils pour leurs environnements de codage.
Une porte dérobée cachée dans un outil d'IA de confiance
L'extension compromise avait, selon les rapports, l'apparence et le fonctionnement de l'outil légitime Claude Code, rendant la menace particulièrement difficile à remarquer. Cependant, les chercheurs ont découvert du code malveillant supplémentaire conçu pour s'exécuter automatiquement lors du chargement de l'extension.
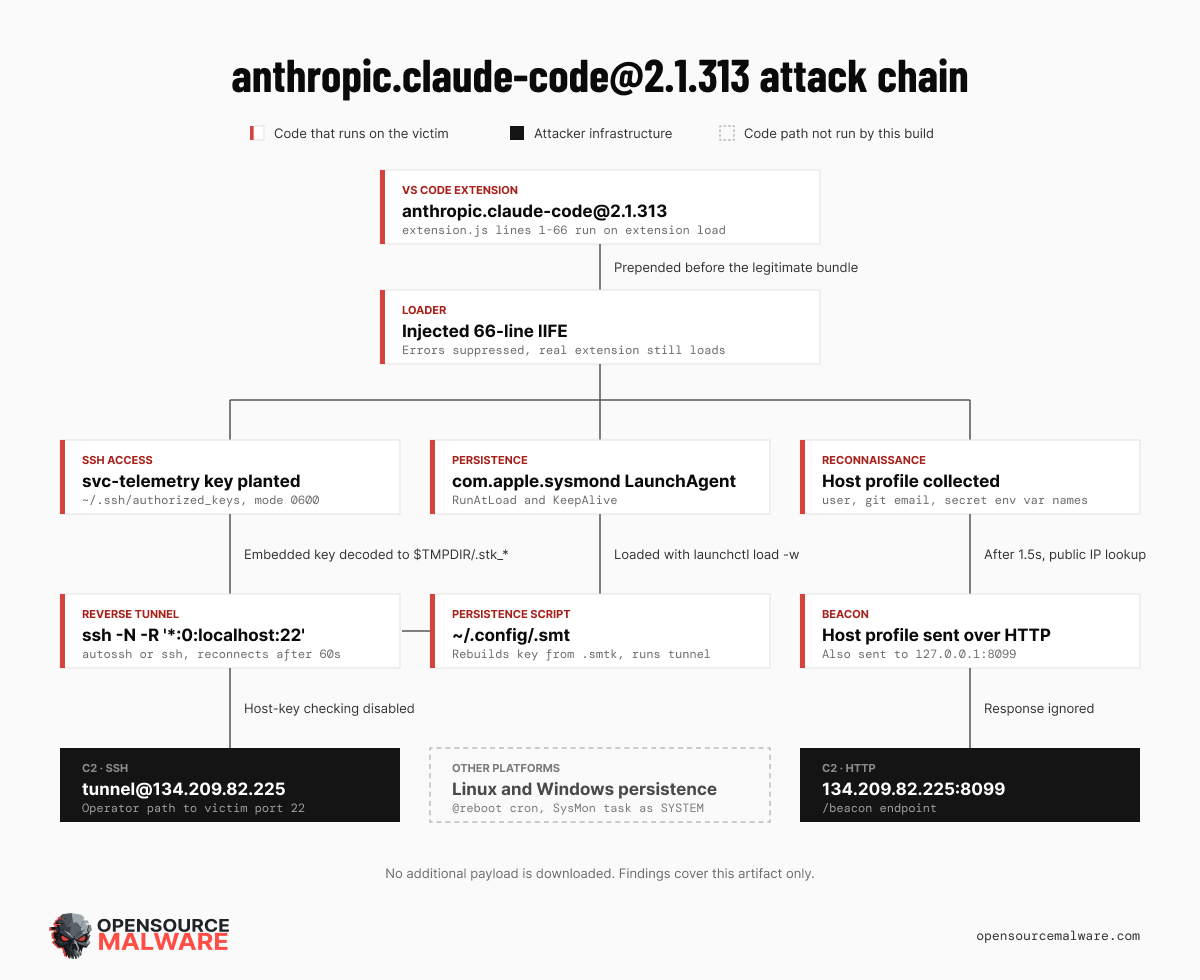
Une fois activée, la porte dérobée tentait d'établir une connexion à distance vers un serveur contrôlé par l'attaquant, donnant potentiellement aux pirates l'accès à l'ordinateur de la victime.
Plus préoccupant encore, le logiciel malveillant était conçu pour rester actif même après le redémarrage de l'ordinateur.
Cela signifie que le simple fait de fermer VS Code ou d'arrêter de travailler avec Claude pourrait ne pas éliminer la menace.
Pourquoi les développeurs crypto devraient y prêter attention
Bien que l'attaque n'ait pas été spécifiquement conçue pour cibler les utilisateurs de cryptomonnaies, les développeurs travaillant sur des projets blockchain pourraient faire face à des risques importants.
Leurs ordinateurs peuvent contenir des informations sensibles, notamment des clés privées, des identifiants de portefeuille, des clés API d'échange et des accès à l'infrastructure de cryptomonnaies.
Si les attaquants parvenaient à obtenir un accès à distance, ils pourraient potentiellement obtenir ces informations et les utiliser pour compromettre des portefeuilles ou des projets.
Cependant, les chercheurs n'ont pas signalé de vol de cryptomonnaies confirmé ni identifié de fonctionnalité spécifique liée à la blockchain dans le code malveillant.
L'extension officielle d'Anthropic a-t-elle été compromise ?
Les chercheurs ont confirmé la présence de code malveillant dans la version Open VSX analysée, mais n'ont pas pu établir comment il a été introduit.
Il est important de noter que les conclusions ne prouvent pas que la version officielle d'Anthropic sur le VS Code Marketplace ou ses systèmes de distribution plus larges aient été compromis.
Les développeurs qui ont installé la version 2.1.313 via Open VSX devraient considérer leurs systèmes comme potentiellement compromis et enquêter immédiatement.
La simple suppression de l'extension pourrait ne pas suffire, car la porte dérobée était conçue pour persister de manière indépendante.