


L'attaquant de Bitget a déplacé une grande partie des 387,5 millions de dollars volés à l'échange vers Bitcoin via des services inter-chaînes, alors que seulement environ 840 000 dollars avaient été publiquement gelés cinq jours après la violation du 24 septembre.
Résumé
- Bitget affirme que les attaquants ont déplacé 387,5 millions de dollars depuis des portefeuilles chauds et tièdes à travers les blockchains en septembre.
- BlockSec estime que les attaquants contrôlaient encore environ 342 millions de dollars cinq jours après le début du vol de Bitget.
- Tether, Circle et NEAR Intents ont gelé environ 840 000 dollars, soit seulement 0,2 % des fonds volés.
- THORChain a traité environ 269 millions de dollars en valeur de passage, tandis que Bitcoin est devenu le principal actif de consolidation.
- La Corée du Nord reste suspectée, mais BlockSec affirme que les preuves onchain actuelles n'établissent pas l'identité de l'attaquant.
BlockSec a rapporté que les fonds volés ont suivi trois voies principales : convertir rapidement les actifs que les émetteurs pouvaient geler, consolider la valeur de plusieurs chaînes en Bitcoin et envoyer progressivement des BTC dans des transactions CoinJoin.
La société de sécurité a basé son analyse sur les adresses publiées via le tableau de bord de suivi de Bitget et un instantané du 29 septembre, ce qui signifie que les soldes et les totaux de blanchiment peuvent continuer à changer au fur et à mesure que les fonds se déplacent.
Comment le hacker de Bitget a-t-il déplacé l'argent volé ?
Bitget a déclaré que la brèche a commencé à 18h31 UTC le 24 septembre avec des transferts non autorisés depuis des parties de son infrastructure de portefeuilles chauds et tièdes.
BlockSec a découvert que les premières transactions impliquaient de minuscules transferts de test de 0,84 ETH et 93 TRX. Des retraits plus importants ont commencé à 18h58 UTC, tandis que le système de réconciliation de Bitget a détecté une discrepancy sept minutes plus tard et a bloqué les retraits ordinaires des clients.
Les attaquants ne comptaient pas sur le processus normal de retrait des clients, selon Bitget. L'échange a déclaré qu'une vulnérabilité dans un produit de sécurité tiers a donné aux attaquants des identifiants internes de haut niveau, qui ont ensuite été utilisés pour soumettre des commandes de retrait falsifiées directement dans son système de portefeuille.
Les clés privées n'ont pas été compromises, a déclaré Bitget, tandis que ses portefeuilles froids sont restés intacts. Des enquêtes indépendantes de Mandiant et SlowMist ont ensuite confirmé qu'un logiciel de sécurité tiers compromis a permis un accès non autorisé à l'environnement de portefeuille de l'échange.
La perte a été initialement estimée à 351,6 millions de dollars avant que Bitget ne porte le chiffre à environ 387,5 millions de dollars après prise en compte des transferts Zcash et Tron. BlockSec a compté 13 actifs volés sur 12 chaînes, avec XRP représentant la plus grande perte sur une seule chaîne.
Les actifs qui pouvaient être gelés ont été déplacés en premier. BlockSec a découvert qu'environ 75,48 millions de dollars en USDT, USDC et USDT0, plus 3 000 jetons XAUt, ont été convertis en ETH ou AVAX dans les 41 minutes suivant leur vol.
Uniswap, UniswapX, 1inch et le service d'échange intégré de MetaMask figuraient parmi les routes utilisées. BlockSec a déclaré que toutes ces conversions ont été effectuées avant que la PDG de Bitget, Gracy Chen, ne divulgue publiquement la brèche.
Pourquoi seulement 840 000 $ des 387 millions de Bitget ont-ils été gelés ?
Une fois les actifs convertis, l'attaquant a commencé à déplacer de la valeur entre les chaînes et vers Bitcoin.
BlockSec a estimé qu'environ 269 millions de dollars en valeur de passage ont transité par THORChain sur 7 804 transactions jusqu'à son instantané du 29 septembre. Chainflip a traité environ 37,27 millions de dollars, tandis que USDT0/LayerZero, CCTP de Circle, Across et Stargate sont apparus dans d'autres routes.
Ces chiffres ne peuvent pas être additionnés comme des montants volés distincts. BlockSec a averti que les mêmes fonds peuvent passer par plus d'un protocole lors de leurs déplacements entre les chaînes.
Près de cinq jours après le début du processus de blanchiment, BlockSec a estimé que les portefeuilles contrôlés par les attaquants détenaient encore environ 342 millions de dollars, soit 88,3 % du montant initialement volé. Bitcoin représentait environ 83,7 % de ce solde, soit environ 3 386 BTC.
Les gels visibles publiquement étaient beaucoup plus petits.
Tether et Circle avaient immobilisé environ 340 000 dollars en stablecoins. Une grande partie de cet argent est devenue vulnérable au gel parce qu'il est resté à des adresses suffisamment longtemps pour que les émetteurs puissent réagir.
NEAR Intents a déclaré séparément que son système de risque SHIELD a intercepté des tentatives de faire transiter plus de 50 millions de dollars via le service. L'examen de la divulgation par BlockSec a révélé qu'environ 503 000 dollars ont été stoppés lors de l'exécution, tandis qu'environ 166 000 dollars sont passés.
Les chiffres de NEAR Intents comportent une marge d'erreur estimée pouvant atteindre 10 %, selon la propre divulgation du service.
Une couverture antérieure du blocage par NEAR Intents de transferts liés à Bitget a révélé que certains fonds ont été laissés dans des transactions en attente après avoir été signalés lors du processus d'échange.
Combinées, les actions de Tether, Circle et NEAR Intents portent les fonds gelés publiquement visibles à près de 840 000 dollars, soit seulement 0,2 % du montant volé.
Pourquoi autant de crypto Bitget a-t-elle transité par THORChain ?
THORChain est devenu la plus grande route inter-chaînes identifiée par BlockSec, suscitant les critiques de Bitget alors que l'ETH volé continuait d'être converti en BTC.
Chen a publiquement demandé à THORChain de rejeter les adresses connues des attaquants, arguant que « la décentralisation est un principe de conception, pas un bouclier » pour les fonds volés.
THORChain a rejeté la demande et a déclaré que ses fonctions d'arrêt d'urgence sont conçues pour protéger le protocole dans son ensemble, et non pour censurer sélectivement des transactions individuelles.
Le réseau a déclaré qu'un arrêt d'urgence « n'est pas un gel sélectif » d'une transaction ou d'un utilisateur spécifique.
Un portefeuille lié à Bitget a ensuite échangé environ 6,3 millions de dollars d'ETH contre du Bitcoin via THORChain, réalisant 27 échanges qui ont produit environ 75,2 BTC.
D'autres fonds volés ont atteint des mélangeurs Bitcoin. BlockSec a compté environ 3,94 millions de dollars entrant dans des transactions CoinJoin au 29 septembre.
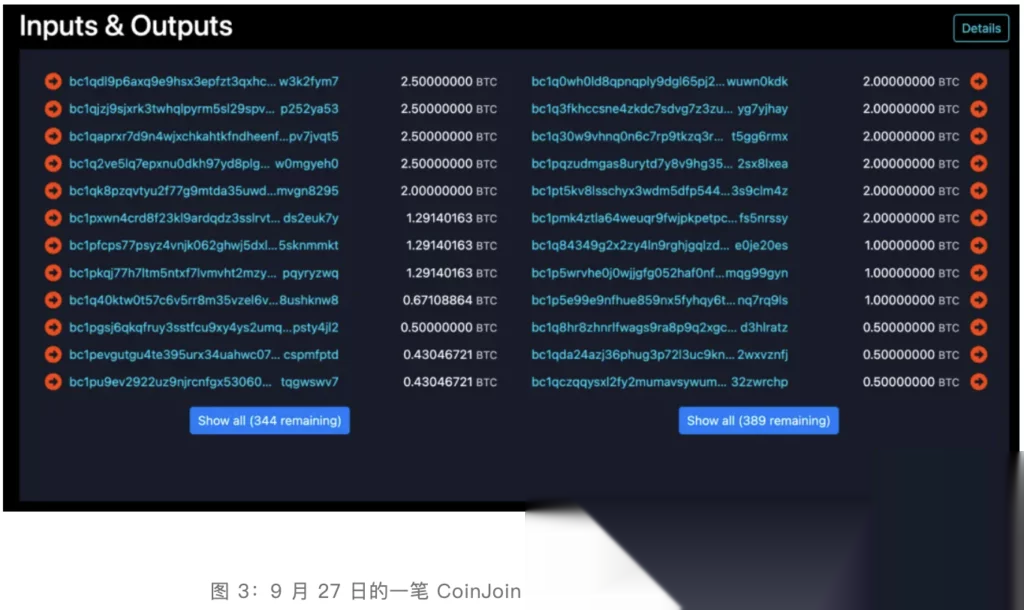
Une transaction CoinJoin du 27 septembre contenait 356 entrées et 401 sorties. Quatre entrées, contenant chacune 2,5 BTC, provenaient d'adresses que le traqueur de Bitget a identifiées comme appartenant à l'attaquant.
Un suivi distinct des fonds Bitget entrant dans Wasabi CoinJoin a précédemment trouvé une route commençant sur Tron, passant par Ethereum et THORChain, puis atteignant Bitcoin avant le mélange.
La Corée du Nord a-t-elle mené le piratage de Bitget ?
L'implication de la Corée du Nord reste une évaluation, et non une attribution confirmée par les forces de l'ordre.
Chen a déclaré que le comportement des IP et les schémas onchain étaient « cohérents avec les techniques utilisées par des groupes de hackers liés à la RPDC ». Bitget a déclaré que certaines adresses IP correspondaient à une infrastructure VPN précédemment associée à un groupe nord-coréen, mais les preuves techniques derrière cette comparaison n'ont pas été rendues publiques.
BlockSec a trouvé d'autres liens possibles, notamment un chevauchement avec les méthodes de blanchiment utilisées dans des attaques attribuées à TraderTraitor et l'utilisation de THORChain pour convertir des actifs en Bitcoin.
Le chercheur ZachXBT a identifié plusieurs blanchisseurs d'argent souterrains sinophones qui, selon lui, géraient des fonds pour l'attaquant. L'un d'eux serait apparu dans une activité de blanchiment liée à un exploit antérieur.
Arkham a séparément pointé l'utilisation d'une technique de peel-chain fréquemment associée aux opérations liées à la Corée du Nord.
BlockSec a mis en garde contre le fait de traiter ces similitudes comme une preuve de l'identité de l'attaquant. Les services de blanchiment d'argent peuvent travailler pour différents clients, tandis que des protocoles tels que THORChain et CoinJoin sont disponibles pour des utilisateurs sans lien.
La société de sécurité a déclaré que les preuves pointent plus directement vers une possible réutilisation de groupes de blanchiment que vers la preuve que les mêmes hackers ont mené des attaques antérieures liées à la Corée du Nord.
La comparaison s'est concentrée en partie sur le vol de Bybit en 2025. Les autorités américaines ont formellement attribué cette attaque de 1,5 milliard de dollars à l'opération TraderTraitor de la Corée du Nord, tandis que THORChain a été largement utilisé pour déplacer les fonds volés de Bybit.
Aucune agence d'application de la loi n'a publiquement attribué la violation de Bitget à la Corée du Nord selon les dernières mises à jour vérifiées.
Que se passe-t-il ensuite pour Bitget et les fonds volés ?
Bitget continue de tracer les portefeuilles et offre une prime pour les récupérations. L'échange offre aux participants éligibles 5 % des fonds qu'ils aident directement à geler et 5 % supplémentaires pour les fonds récupérés avec succès.
La prime de récupération de Bitget a été lancée pendant que Mandiant, SlowMist, les échanges et les enquêteurs de la blockchain continuaient de suivre les adresses des attaquants.
Bitget a déjà rétabli les retraits de Bitcoin, Ether et USDT par phases. Son calendrier publié fixe les autres jetons, les retraits en monnaie fiduciaire et les services P2P à 08:00 UTC le 2 octobre, bien que la page officielle de l'incident de l'échange n'ait pas encore publié de confirmation distincte de cette réouverture finale au moment de la vérification.
Bitget affirme que la vulnérabilité exploitée a été corrigée et que les soldes des utilisateurs restent inchangés. Son enquête médico-légale, son travail d'application de la loi, son traçage des fonds et ses efforts de récupération restent ouverts, tandis que l'échange déclare que d'autres conclusions importantes seront publiées via ses mises à jour de sécurité officielles.