Le fondateur de CoinEx, Haipo Yang, a accusé Binance de ne pas avoir respecté trois pratiques de sécurité fondamentales qui, selon lui, auraient pu empêcher le vol de 6,3 milliards de dollars en cryptomonnaies survenu le 29 octobre.
Résumé
- Le fondateur de CoinEx, Haipo Yang, a identifié trois failles de sécurité qui, selon lui, ont contribué au piratage de 6,3 milliards de dollars de Binance.
- Yang a critiqué la séparation inadéquate des environnements de travail, une authentification faible et une vérification insuffisante par les signataires des transactions.
- L'enquête de Binance a attribué l'attaque à des appareils d'employés compromis, à un recrutement frauduleux et à des identifiants volés.
- Le co-PDG Richard Teng a déclaré que Binance avait reconstitué 98 % des actifs affectés et achevé sa dernière vérification de preuve de réserves.
- La co-PDG de Binance, Yi He, a rapporté que la plateforme avait bloqué 57 cybermenaces suspectées d'être liées à la Corée du Nord au cours de l'année 2026.
Dans une publication sur X, Yang a critiqué la gestion par la plateforme de l'accès à la production, de l'authentification des employés et de la signature des transactions. Il a soutenu que l'attaque avait révélé des défaillances dans la discipline opérationnelle, et non des lacunes dans la technologie de sécurité disponible.
« Aucune de ces mesures ne nécessite une technologie sophistiquée. Ce qui manquait, c'était la discipline », a écrit Yang.
Sa critique est intervenue après la publication par Binance d'un rapport d'incident initial détaillant comment les attaquants ont compromis des appareils d'employés et obtenu l'accès aux systèmes responsables des retraits de cryptomonnaies.
Le fondateur de CoinEx identifie trois défaillances de sécurité chez Binance
La première critique de Yang concernait la séparation des environnements de développement et de production.
Il a soutenu que les employés ayant accès aux systèmes financiers en production devraient utiliser des ordinateurs dédiés, sans logiciels non liés. Le travail de développement, la communication et la navigation web devraient avoir lieu sur des appareils séparés.
Selon Yang, Binance n'avait pas maintenu une séparation suffisante entre ces activités, laissant des systèmes sensibles exposés lorsqu'un appareil d'employé était compromis.
Sa deuxième préoccupation concernait les contrôles d'authentification. Yang a affirmé qu'un seul identifiant volé pouvait donner accès aux services de production sans vérification supplémentaire significative.
Il a recommandé des clés de sécurité matérielles ainsi que des outils tels qu'AWS Session Manager pour empêcher les attaquants d'obtenir un accès par le biais d'un seul identifiant compromis.
La troisième critique portait sur le calcul multipartite, ou MPC, qui répartit les responsabilités de signature des transactions entre des participants distincts.
Yang a soutenu que les parties signataires de Binance n'avaient pas examiné de manière indépendante les transactions qu'elles approuvaient.
Il a affirmé que le dispositif fonctionnait en réalité comme un système à signature unique, car la compromission d'un seul participant pouvait compromettre l'ensemble du processus.
« Le multisig ne fonctionne que lorsque les signataires se méfient mutuellement », a écrit Yang.
Ces allégations représentent l'évaluation de Yang de l'incident. Binance n'a pas confirmé publiquement chaque faiblesse de contrôle interne qu'il a décrite.
Le rapport de Binance détaille de faux entretiens et des appareils compromis
Le rapport d'incident du 3 novembre de Binance a attribué l'attaque à une campagne qui avait commencé plusieurs mois avant le vol.
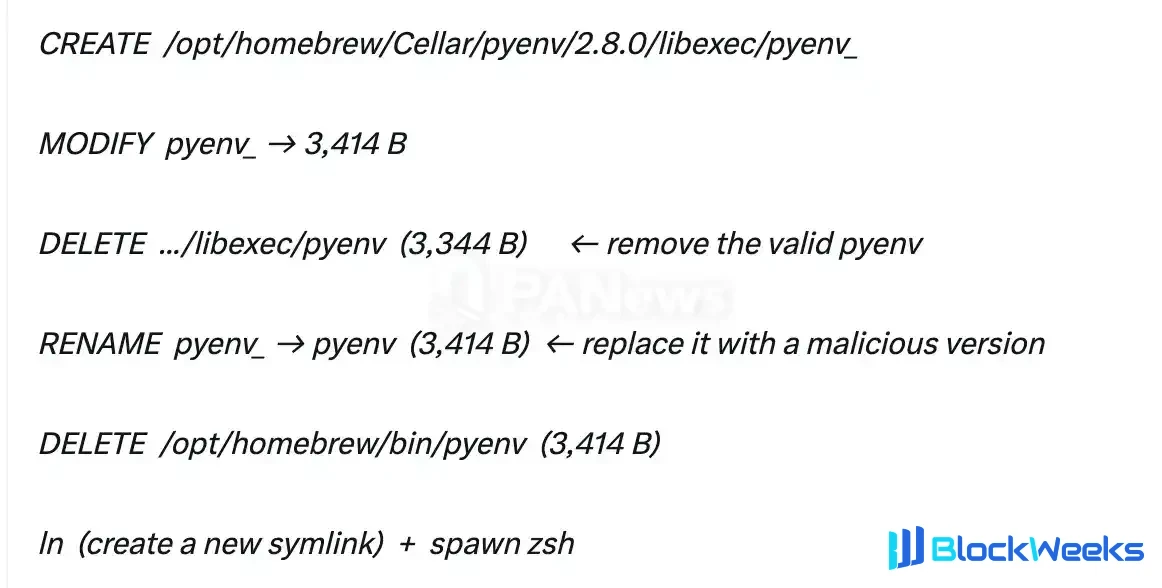
En juin, un ingénieur des opérations de portefeuille a téléchargé un installateur Homebrew modifié en tentant d'installer un outil de codage IA.
Binance a déclaré que son équipe de sécurité avait détecté l'activité suspecte, remplacé l'ordinateur affecté et renouvelé les identifiants associés.
Cependant, l'incident a exposé des informations sur les employés travaillant sur l'infrastructure de portefeuille de la bourse.
En septembre, les attaquants ont ciblé un autre ingénieur via un processus de recrutement frauduleux, parvenant finalement à convaincre l'employé de télécharger un logiciel malveillant.
Au 20 octobre, les attaquants avaient utilisé des appareils compromis et un outil d'IA interne pour accéder à d'autres systèmes d'ingénierie.
Neuf jours plus tard, des identifiants volés ont permis le déploiement de code malveillant impliqué dans les retraits non autorisés.
Plus tôt, crypto.news a rapporté que des enquêteurs reliaient l'attaque à l'unité de piratage TraderTraitor de la Corée du Nord.
Le Federal Bureau of Investigation a ensuite attribué le vol à des attaquants parrainés par l'État nord-coréen, tandis que la Corée du Nord a rejeté ces allégations.
Le rapport de Binance indiquait que les attaquants ont combiné ingénierie sociale, logiciels malveillants et systèmes internes compromis pour accéder à son infrastructure de portefeuille.
Richard Teng déclare que Binance a restauré 98 % des actifs affectés
Alors que Yang remettait en question les pratiques de sécurité de la bourse, le co-CEO de Binance, Richard Teng, a défendu les efforts de récupération de l'entreprise.
Dans une déclaration du 3 novembre, Teng a indiqué que Binance avait reconstitué 98 % des actifs en cryptomonnaies affectés par l'incident.
« La différence réside dans la vérification, pas seulement dans les promesses », a écrit Teng, en référence à la dernière vérification des réserves de la bourse.
Binance avait précédemment achevé sa vérification de preuve de réserves couvrant dix cryptomonnaies majeures, dont Bitcoin, Ethereum, BNB et XRP.
Le rapport permet aux clients détenant ces actifs de vérifier si les soldes de leur compte sont adossés à des réserves suffisantes.
Cependant, la vérification établit l'adossement des actifs pour les jetons couverts, et non si les vulnérabilités identifiées par Yang ont été éliminées.
Binance a déclaré qu'environ 2,85 milliards de dollars d'actifs affectés avaient été gelés ou interceptés lors des efforts de récupération.
L'entreprise s'est engagée à couvrir l'intégralité de la perte financière en utilisant ses ressources d'entreprise et ses fonds de réserve.
Teng a déclaré que la bourse continuerait de restaurer les actifs affectés restants, y compris les cryptomonnaies moins liquides nécessitant des achats supplémentaires.
Yi He déclare que Binance a bloqué 57 menaces nord-coréennes présumées
La co-CEO de Binance, Yi He, a abordé séparément le bilan de sécurité de la bourse dans une publication du 3 novembre.
Elle a déclaré que l'équipe de sécurité de Binance avait détecté et empêché 57 cybermenaces présumées liées à la Corée du Nord au cours de l'année 2026.
Les tentatives comprenaient des entretiens d'embauche frauduleux, des outils de développement malveillants, des packages logiciels compromis et de fausses applications de vidéoconférence.
Selon Yi He, les attaquants avaient également utilisé des extensions de navigateur et des techniques d'ingénierie sociale pour voler des identifiants ou installer des logiciels malveillants à accès distant.
« Nous en avons intercepté beaucoup, mais le coût de ne pas en arrêter un seul était sévère », a-t-elle écrit.
Binance a déclaré avoir depuis reconstruit les systèmes de portefeuille affectés, remplacé les appareils compromis et désactivé les identifiants associés à l'attaque.
La bourse a renforcé les contrôles de sécurité des portefeuilles et étendu la surveillance automatisée des activités suspectes des employés et des systèmes.
Ses efforts de rétablissement ont inclus la restauration des retraits sur davantage d'actifs Ethereum et Solana après la suspension initiale.
Binance prévoit un examen indépendant de cybersécurité et des investissements supplémentaires dans la protection des appareils, la sécurité des développeurs et la détection des menaces.
L'entreprise a déclaré que certaines mesures de sécurité resteraient confidentielles afin d'empêcher les attaquants d'identifier des faiblesses dans ses défenses.