En resumen
- Trezor dijo que recibió un informe creíble sobre un implante de hardware en un Safe 5 comprado al revendedor CryptoBilis en agosto, aunque aún no ha examinado el dispositivo.
- Según los informes, el implante lee la copia de seguridad de la cartera desde la pantalla y la envía a través de una red móvil, lo que, según Trezor, parece similar al caso de Ledger.
- Trezor instó a cualquier persona que haya comprado una de sus carteras a CryptoBilis desde marzo de 2026 a mover sus fondos a una nueva cartera con una nueva frase de recuperación.
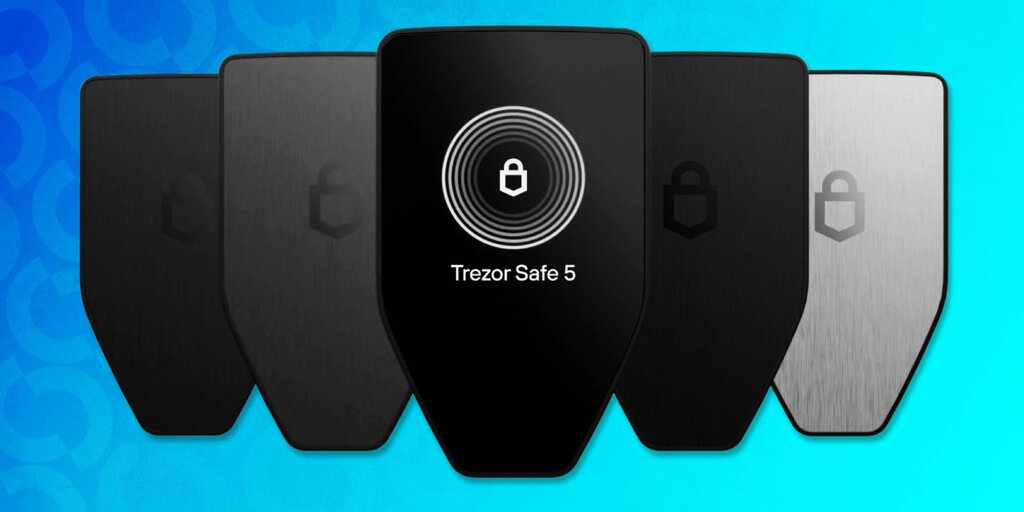
El fabricante de carteras de hardware Trezor ha advertido a los clientes que compraron sus dispositivos al revendedor CryptoBilis que muevan sus fondos, después de que un comprador informara haber encontrado un implante de hardware dentro de un Trezor Safe 5, según dijo la compañía el viernes.
Un cliente en Indonesia informó del implante a través del programa de divulgación responsable de Trezor el 28 de octubre, según una publicación en el blog de la compañía. El Safe 5 se compró a CryptoBilis a través de la plataforma de comercio electrónico indonesia Tokopedia en agosto de 2026.
Actualización de CryptoBilis
Hemos sido informados, a través de una divulgación responsable, de un único implante de hardware en un dispositivo Trezor Safe 5 comprado al revendedor CryptoBilis en agosto de 2026.
Ningún comprador de CryptoBilis nos ha informado de una pérdida de fondos.
IMPORTANTE: Si compraste un Trezor en… pic.twitter.com/TiaKfHBnX2
— Trezor (@Trezor) 30 de octubre de 2026
El informe describe una placa de circuito adicional colocada entre la placa principal del dispositivo y su pantalla, con un módulo celular y una antena. Según el informe, que Trezor dijo que no ha verificado, la placa lee lo que muestra la pantalla, incluida la copia de seguridad de la cartera, y lo envía a través de una red móvil cada vez que el dispositivo está enchufado.
Trezor aún no ha recibido el dispositivo, pero dijo que está tratando el informe como creíble basándose en la descripción del cliente y una entrevista en video. "Lo que hemos visto parece lo suficientemente sofisticado como para que hayamos decidido advertir a los clientes ahora", dijo. "Esperar la confirmación del laboratorio dejaría a los compradores de CryptoBilis expuestos mientras tanto".
Ningún comprador de CryptoBilis ha informado a Trezor de una pérdida de fondos, dijo la compañía.
Trezor instó a cualquier persona que haya comprado una de sus carteras a CryptoBilis desde marzo de 2026 en adelante a mover sus fondos a una cartera recién creada con una nueva frase de recuperación lo antes posible, y a no reutilizar la frase antigua en ningún dispositivo. Los compradores que aún no hayan configurado su dispositivo no deberían usarlo. Los clientes afectados pueden conservar su dispositivo CryptoBilis y contactar con el Soporte de Trezor para obtener un reemplazo.
El incidente de CryptoBilis
Trezor eliminó a CryptoBilis como revendedor el 9 de octubre, después de que el fabricante rival de carteras de hardware Ledger comenzara a investigar las pérdidas entre clientes que compraron sus dispositivos al revendedor del sudeste asiático. Desde entonces, Trezor ha inspeccionado cuatro de sus dispositivos comprados a CryptoBilis, un Safe 7, dos Safe 5 y un Safe 3, y no encontró evidencia de manipulación.
El equipo de seguridad Donjon de Ledger encontró un implante en dispositivos Ledger vendidos a través de CryptoBilis que lee la frase de recuperación de 24 palabras desde la pantalla durante la configuración y la envía por LTE. El blog de Trezor dice que el implante recién reportado "parece operar de manera similar", aunque la compañía añadió que no hará comparaciones mientras las investigaciones estén en curso y no sabe quién está detrás de ello.
Ledger ha dicho que todas las pérdidas confirmadas involucran dispositivos comprados a CryptoBilis, y pidió a los revendedores en siete mercados asiáticos que retiren sus dispositivos. Una de las mayores víctimas fue un estafador que perdió más de 60 BTC, por un valor de aproximadamente $4.8 millones, según la firma de análisis de blockchain Chainalysis.
Trezor también ha tenido que advertir a los clientes sobre fallos de socios anteriormente. En agosto, dijo que una brecha en el proveedor de envíos ShipMonk había expuesto los nombres, números de teléfono y direcciones particulares de casi 14,000 clientes estadounidenses, una cifra que creció en otros 67,000 en septiembre.
Únete a más de 72,000 lectores
Crea una cuentapara guardar tus artículos.
Añade Decrypt como tu fuente preferida para ver más de nuestras historias en Google.