
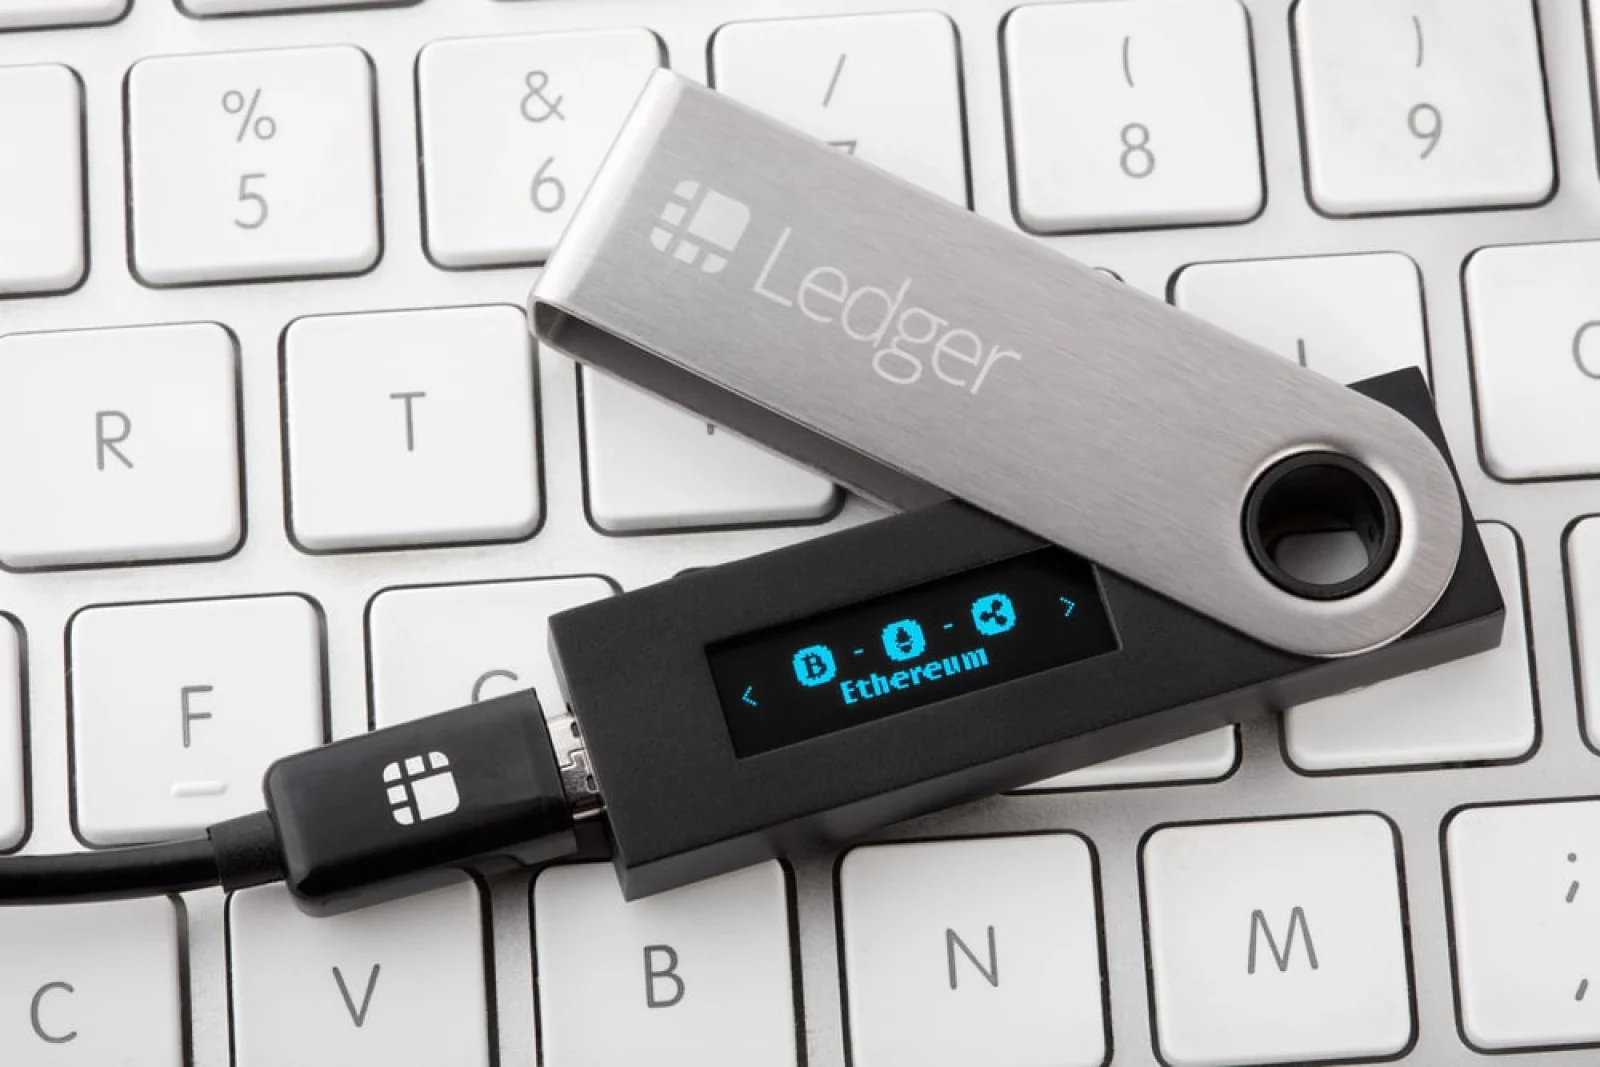
Ledger está investigando informes de pérdidas de criptomonedas entre clientes del sudeste asiático que compraron carteras de hardware a través de CryptoBilis, un revendedor listado como distribuidor oficial en Indonesia, Malasia y Filipinas.
El incidente salió a la luz el viernes 9 de octubre, cuando investigadores de blockchain rastrearon fondos desde las carteras de presuntas víctimas. Las estimaciones iniciales situaban las pérdidas por encima de los 72 millones de dólares, pero un análisis posterior de Bitquery amplió el total reportado a 92,9 millones de dólares en 311 carteras en cinco redes: Bitcoin, Ethereum, TRON, BNB Chain y Polygon.
La distinción entre un incidente de drenaje de carteras y un compromiso confirmado de los propios sistemas de Ledger es importante. Los dispositivos Ledger están diseñados para mantener las claves privadas fuera de línea, pero un hardware modificado maliciosamente o una cadena de suministro comprometida podrían potencialmente socavar esa protección.
El método de ataque preciso sigue sin confirmarse, y la evidencia disponible no establece que la infraestructura central de Ledger haya sido vulnerada.
Ledger dijo que había pedido a CryptoBilis que suspendiera todas las ventas y envíos mientras avanza su investigación. También emitió una guía de precaución a los clientes que compraron dispositivos al revendedor durante los 90 días anteriores.
"Ledger está investigando informes de pérdida de fondos de usuarios en el sudeste asiático que compraron productos a un revendedor llamado CryptoBillis", dijo la compañía en su declaración.
Ledger aconsejó a los clientes que habían comprado dispositivos al revendedor pero aún no los habían inicializado que no procedieran con la configuración. A los clientes que ya habían configurado sus dispositivos se les aconsejó considerar mover sus activos a un nuevo firmante Ledger con una nueva frase semilla.
El investigador de blockchain Specter informó por separado haber rastreado direcciones sospechosas que recibieron fondos de cientos de carteras de víctimas en Ethereum, TRON y Bitcoin, estimando pérdidas superiores a los 86 millones de dólares.
El análisis de Bitquery identificó pequeñas transacciones de prueba durante aproximadamente dos semanas antes de las salidas principales, seguidas de transferencias coordinadas en múltiples redes.
Los investigadores también observaron grupos de carteras firmando solicitudes similares con segundos de diferencia entre sí. Estos patrones sugieren preparación y un posible punto de control común, pero las transacciones de blockchain por sí solas no pueden establecer cómo el atacante obtuvo acceso a las carteras.
10 millones de dólares en USDT congelados mientras los investigadores rastrean los fondos
La investigación ha producido varios avances en el rastreo de los activos robados. Según los informes, Tether congeló aproximadamente 10 millones de dólares en USDT en 20 carteras asociadas con el presunto robo. La acción impide que los USDT afectados se transfieran a través de esas direcciones, pero no devuelve automáticamente los fondos a las víctimas.
En el momento del corte del análisis, aproximadamente 14.810 ETH permanecían en un grupo de carteras sospechosas de estar controladas por el atacante. Los investigadores también identificaron alrededor de 203,8 BTC en direcciones de Bitcoin asociadas, y se informó que esos fondos no se habían movido en ese momento.
El análisis de Bitquery identificó además el movimiento de aproximadamente 1.254 ETH a través de Tornado Cash y Zcash. Según los informes, los fondos aparecieron posteriormente en tres nuevas carteras, incluida una que contenía alrededor de 2,1 millones de USDC.
La presencia de USDC puede proporcionar otra vía potencial de intervención, dependiendo de la evaluación del emisor y de las direcciones involucradas, pero no se debe asumir una congelación a menos que se confirme.
El fundador de Binance, Changpeng Zhao, conocido comúnmente como CZ, dijo que la información disponible en ese momento apuntaba a un incidente localizado en la cadena de suministro que involucraba a un proveedor.
Sugirió que un pequeño número de clientes podría haber recibido dispositivos falsificados o manipulados, al tiempo que hizo un llamado a los participantes de la industria para ayudar a rastrear y recuperar los activos. Esto sigue siendo una evaluación, no un hallazgo confirmado de la investigación de Ledger.
El ex CEO de Mt. Gox, Mark Karpelès, también compartió fotografías de un Ledger Nano X que dijo haber recibido de Malasia. Según Karpelès, el envoltorio retráctil del dispositivo parecía intacto, pero encontró un módulo electrónico oculto donde debería haber estado el acolchado de la pantalla.
Dijo que los implantes de hardware se habían vuelto más sofisticados, lo que potencialmente hace que los componentes modificados sean más difíciles de distinguir de las piezas originales.
Karpelès ha solicitado fotografías de los usuarios afectados para ayudar a identificar modificaciones similares. Sin embargo, no se ha demostrado que Ledger haya confirmado que el módulo reportado fuera funcional o estuviera conectado al incidente de CryptoBilis.
La última estimación independiente sitúa las pérdidas reportadas en 92,9 millones de dólares, pero esa cifra no ha sido confirmada por Ledger. La causa del incidente también sigue sin resolverse, y la evidencia disponible apunta hacia un posible problema en la cadena de suministro sin probar de manera concluyente que dispositivos falsificados o modificados fueran los responsables.
Por ahora, la respuesta confirmada incluye la investigación de Ledger y la suspensión del revendedor, su guía de precaución a los clientes, y la congelación reportada de 10 millones de dólares en USDT. Las conclusiones adicionales dependerán de los hallazgos forenses y del rastreo continuo en la cadena.