El fabricante de carteras de hardware Keystone ha confirmado una brecha de seguridad que expuso los nombres, direcciones particulares y detalles de compra de los clientes, lo que genera preocupación por estafas de phishing y amenazas físicas contra los tenedores de criptomonedas.
Resumen
- Keystone confirmó que los atacantes obtuvieron información de envío de los clientes tras un acceso no autorizado al sitio web.
- Los registros expuestos incluían nombres, datos de contacto, direcciones, productos adquiridos y precios.
- Keystone afirmó que las frases de recuperación, las claves privadas, las contraseñas y la información de pago no se vieron comprometidas.
- El incidente plantea preocupaciones de phishing y seguridad física similares a las que siguieron a la brecha de Ledger en 2020.
- Keystone ha bloqueado el acceso no autorizado y ha comenzado a notificar a los clientes afectados.
Según la divulgación de Keystone del 24 de octubre, la empresa detectó el acceso no autorizado a su sitio web oficial el 20 de octubre y confirmó el robo tres días después tras revisar la actividad de la interfaz de programación de aplicaciones con Shopify, su proveedor de comercio electrónico.
“Le debemos una disculpa”, dijo la empresa, reconociendo que los clientes habían confiado en ella para proteger su información personal.
Keystone confirma el robo de datos de clientes mediante una brecha en el sitio web
Keystone dijo que bloqueó el acceso no autorizado, corrigió la vulnerabilidad y abrió una investigación después de confirmar que un tercero había obtenido información de envío de los clientes.
La empresa ha comenzado a enviar correos electrónicos a los clientes afectados y prometió un informe detallado que explique el incidente.
Sin embargo, su declaración inicial no identificó a los atacantes, no reveló el número de clientes afectados ni especificó cuándo comenzó el acceso no autorizado.
La empresa no ha explicado si el atacante explotó una credencial de API robada, una vulnerabilidad de la aplicación u otra debilidad en la infraestructura de su sitio web.
La referencia de Keystone a la actividad de la API de Shopify identifica la información que examinaron los investigadores al confirmar el robo. No establece que la plataforma subyacente de Shopify haya sido comprometida.
Shopify proporciona infraestructura de tienda en línea e interfaces de programación que permiten a los comerciantes y aplicaciones autorizadas gestionar la información de los clientes y los pedidos.
Dependiendo de los permisos otorgados, una aplicación conectada a la tienda de un comerciante puede acceder a registros sensibles. Keystone no ha revelado qué credenciales o permisos estuvieron involucrados en este incidente.
Por qué las direcciones de cartera filtradas crean riesgos de seguridad física
Aunque Keystone afirmó que las credenciales de criptomonedas de los clientes permanecieron seguras, su divulgación advirtió que los atacantes podrían hacer un mal uso de sus datos personales.
Los nombres y las direcciones particulares pueden ayudar a los delincuentes a identificar a las personas que han comprado carteras de hardware, mientras que la información de los pedidos puede hacer que los mensajes fraudulentos parezcan más convincentes.
Keystone advirtió específicamente sobre estafadores que se hacen pasar por la empresa a través de correo electrónico, llamadas telefónicas, mensajes de texto o correo físico.
Las posibles estafas incluyen reembolsos falsos, dispositivos de reemplazo y solicitudes para corregir la información de entrega.
“NUNCA compartas tu frase de recuperación ni tus claves privadas”, advirtió la empresa, y añadió que los clientes nunca deben introducir frases de recuperación en dispositivos que no hayan pedido.
El desarrollador de seguridad Taylor Monahan, conocido en línea como Tay, advirtió que la filtración de la información de envío de los compradores de carteras de hardware podría exponer a los clientes a amenazas físicas, incluidos robos y secuestros.
Sus comentarios destacaron las preocupaciones sobre los llamados ataques de llave inglesa, en los que los delincuentes utilizan amenazas o violencia para obligar a los tenedores de criptomonedas a entregar el acceso a sus activos.
No hay evidencia confirmada en la divulgación de Keystone de que la información robada ya haya dado lugar a ataques físicos.
La brecha de Ledger en 2020 muestra cómo las direcciones robadas pueden persistir
El incidente de Keystone recuerda la brecha de información de clientes divulgada por el fabricante rival de carteras de hardware Ledger en julio de 2020.
Según la investigación original de Ledger, un atacante accedió a parte de su base de datos de comercio electrónico y marketing a través de una clave API.
Ledger identificó inicialmente aproximadamente un millón de direcciones de correo electrónico comprometidas e información personal detallada perteneciente a alrededor de 9.500 clientes.
Cuando la base de datos robada apareció públicamente en diciembre de 2020, la empresa reconoció una exposición mayor que involucraba aproximadamente 272.000 registros que contenían nombres, direcciones postales y números de teléfono.
Ledger sostuvo que sus carteras de hardware y las claves privadas de los clientes no habían sido comprometidas.
La información robada, no obstante, se convirtió en una preocupación porque los delincuentes podían utilizar los detalles identificativos para atacar a los compradores fuera de los sistemas de la empresa.
En abril de 2025, crypto.news informó sobre cartas fraudulentas enviadas a clientes de Ledger. Las cartas suplantaban al fabricante e instruían a los destinatarios a escanear códigos QR antes de introducir sus frases de recuperación.
Los investigadores no habían establecido si todas las cartas reportadas se originaron en la base de datos de 2020.
Más recientemente, una investigación de seguridad de octubre de 2026 examinó dispositivos potencialmente alterados distribuidos a través de un revendedor externo, lo que ilustra un riesgo separado relacionado con las cadenas de suministro de carteras físicas.
Keystone enfrenta preguntas sobre la escala de la brecha y la protección al cliente
El ex director ejecutivo de Binance, Changpeng Zhao, reaccionó al anuncio de Keystone con una breve advertencia: "¡Mantente SAFU!"
El comentarista de blockchain Chain INK difundió una lista de incidentes de seguridad reportados en carteras de hardware durante 2026, que abarcaba filtraciones de información de clientes, intentos de phishing, fallos de software y sospechas de manipulación de dispositivos.
Esos incidentes involucraron diferentes métodos de ataque y no deben contarse como brechas equivalentes del cifrado de las carteras de hardware.
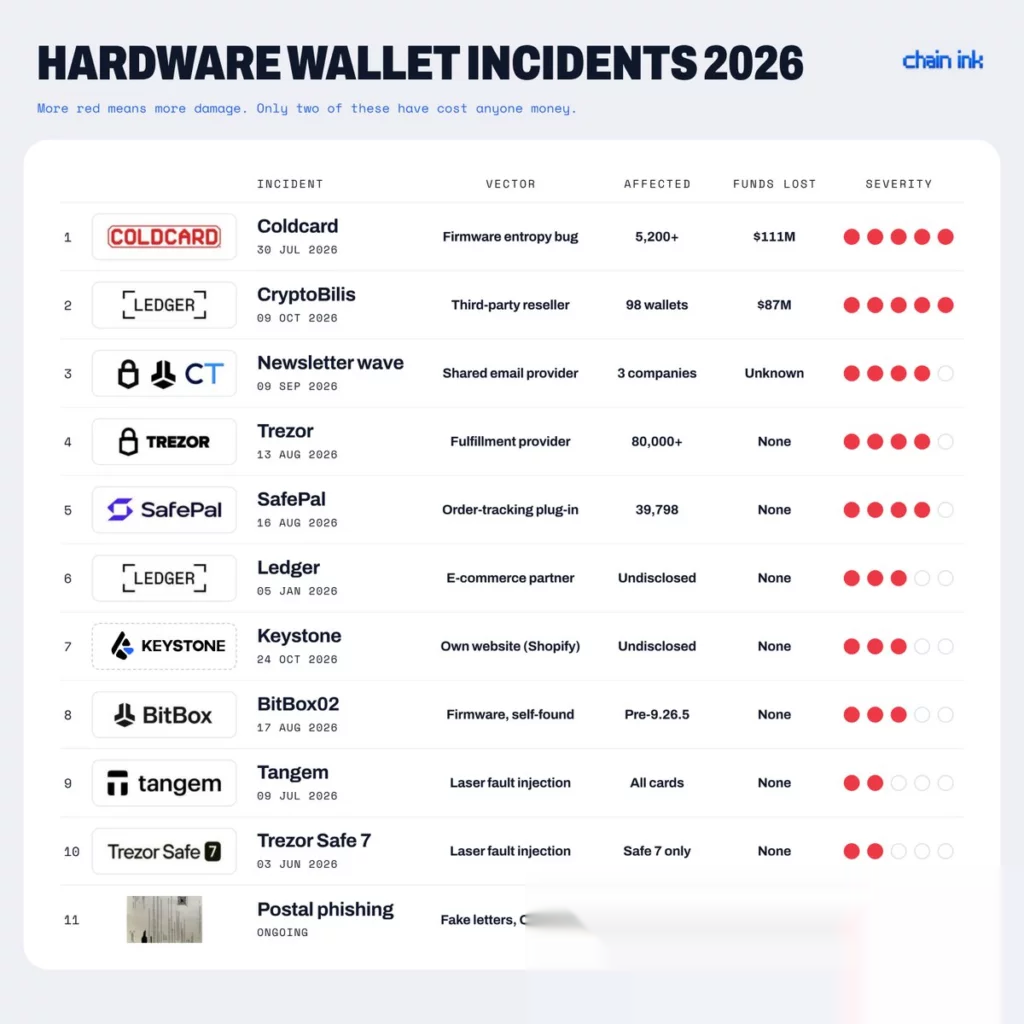
Las afirmaciones de que cuatro fabricantes de carteras han sufrido brechas de datos de clientes este año, exponiendo las direcciones de aproximadamente 120.000 compradores, siguen sin verificarse contra las divulgaciones individuales de cada empresa.
Keystone no ha publicado un recuento de clientes, un desglose geográfico de los pedidos afectados ni hallazgos forenses independientes.