


El atacante de Bitget ha movido gran parte del robo de 387,5 millones de dólares del exchange hacia Bitcoin a través de servicios de cadena cruzada, mientras que solo alrededor de 840.000 dólares habían sido congelados públicamente cinco días después de la brecha del 24 de septiembre.
Resumen
- Bitget dice que los atacantes movieron 387,5 millones de dólares desde billeteras calientes y tibias a través de blockchains en septiembre.
- BlockSec estima que los atacantes aún controlaban aproximadamente 342 millones de dólares cinco días después de que comenzara el robo de Bitget.
- Tether, Circle y NEAR Intents congelaron aproximadamente 840.000 dólares, equivalente a solo el 0,2% de los fondos robados.
- THORChain manejó alrededor de 269 millones de dólares en valor de paso, mientras que Bitcoin se convirtió en el principal activo de consolidación.
- Corea del Norte sigue siendo sospechosa, pero BlockSec dice que la evidencia onchain actual no establece la identidad del atacante.
BlockSec informó que los fondos robados siguieron tres caminos principales: convertir rápidamente activos que los emisores podían congelar, consolidar valor de varias cadenas en Bitcoin y enviar gradualmente BTC a transacciones CoinJoin.
La firma de seguridad basó su análisis en direcciones publicadas a través del panel de seguimiento de Bitget y una instantánea del 29 de septiembre, lo que significa que los saldos y los totales de lavado pueden seguir cambiando a medida que se mueven los fondos.
¿Cómo movió el hacker de Bitget el dinero robado?
Bitget dijo que la brecha comenzó a las 18:31 UTC del 24 de septiembre con transferencias no autorizadas desde partes de su infraestructura de billeteras calientes y tibias.
BlockSec descubrió que las primeras transacciones involucraron pequeñas transferencias de prueba de 0,84 ETH y 93 TRX. Los retiros más grandes comenzaron a las 18:58 UTC, mientras que el sistema de reconciliación de Bitget detectó una discrepancia siete minutos después y bloqueó los retiros normales de clientes.
Los atacantes no dependían del proceso normal de retiro de clientes, según Bitget. El exchange dijo que una vulnerabilidad en un producto de seguridad de terceros les dio a los atacantes credenciales internas de alto nivel, que luego se utilizaron para enviar comandos de retiro falsificados directamente a su sistema de billeteras.
Las claves privadas no fueron comprometidas, dijo Bitget, mientras que sus billeteras frías permanecieron intactas. Investigaciones independientes de Mandiant y SlowMist luego confirmaron que el software de seguridad de terceros comprometido permitió el acceso no autorizado al entorno de billeteras del exchange.
La pérdida se estimó inicialmente en 351,6 millones de dólares antes de que Bitget ampliara la cifra a aproximadamente 387,5 millones de dólares después de contabilizar las transferencias de Zcash y Tron. BlockSec contó 13 activos robados en 12 cadenas, con XRP representando la mayor pérdida en una sola cadena.
Los activos que podían congelarse se movieron primero. BlockSec encontró que aproximadamente 75,48 millones de dólares en USDT, USDC y USDT0, más 3.000 tokens XAUt, se convirtieron en ETH o AVAX dentro de los 41 minutos posteriores a su robo.
Uniswap, UniswapX, 1inch y el servicio de intercambio integrado de MetaMask aparecieron entre las rutas utilizadas. BlockSec dijo que todas esas conversiones se completaron antes de que la CEO de Bitget, Gracy Chen, revelara públicamente la brecha.
¿Por qué solo se han congelado 840.000 dólares de los 387 millones de Bitget?
Una vez que los activos se convirtieron, el atacante comenzó a mover valor entre cadenas y hacia Bitcoin.
BlockSec estimó que alrededor de 269 millones de dólares en valor de paso se movieron a través de THORChain en 7.804 transacciones hasta su instantánea del 29 de septiembre. Chainflip manejó aproximadamente 37,27 millones de dólares, mientras que USDT0/LayerZero, CCTP de Circle, Across y Stargate aparecieron en otras rutas.
Esas cifras no pueden sumarse como montos robados separados. BlockSec advirtió que los mismos fondos pueden pasar por más de un protocolo mientras viajan entre cadenas.
Casi cinco días después del proceso de lavado, BlockSec estimó que las billeteras controladas por los atacantes aún tenían aproximadamente 342 millones de dólares, equivalente al 88,3% del monto original robado. Bitcoin representaba alrededor del 83,7% de ese saldo, o aproximadamente 3.386 BTC.
Las congelaciones visibles públicamente fueron mucho menores.
Tether y Circle habían inmovilizado alrededor de 340.000 dólares en stablecoins. Gran parte de ese dinero se volvió vulnerable a la congelación porque permaneció en direcciones el tiempo suficiente para que los emisores respondieran.
NEAR Intents dijo por separado que su sistema de riesgo SHIELD detectó intentos de canalizar más de 50 millones de dólares a través del servicio. La revisión de BlockSec de la divulgación encontró que aproximadamente 503.000 dólares fueron detenidos durante la ejecución, mientras que alrededor de 166.000 dólares pasaron.
Las cifras de NEAR Intents conllevan un margen de error estimado de hasta el 10%, según la propia divulgación del servicio.
Una cobertura anterior sobre NEAR Intents bloqueando transferencias vinculadas a Bitget encontró que algunos fondos quedaron en transacciones pendientes después de ser marcados durante el proceso de intercambio.
En conjunto, las acciones de Tether, Circle y NEAR Intents sitúan los fondos congelados visibles públicamente cerca de 840.000 dólares, solo el 0,2% de la cantidad robada.
¿Por qué se movió tanto cripto de Bitget a través de THORChain?
THORChain se convirtió en la ruta entre cadenas más grande identificada por BlockSec, atrayendo críticas de Bitget mientras el ETH robado seguía convirtiéndose en BTC.
Chen pidió públicamente a THORChain que rechazara direcciones conocidas de atacantes, argumentando que "la descentralización es un principio de diseño, no un escudo" para los fondos robados.
THORChain rechazó la solicitud y dijo que sus funciones de parada de emergencia están diseñadas para proteger el protocolo en su conjunto, no para censurar selectivamente transacciones individuales.
La red dijo que una parada de emergencia "no es una congelación selectiva" de una transacción o usuario específico.
Una billetera vinculada a Bitget intercambió posteriormente unos 6,3 millones de dólares de ETH a Bitcoin a través de THORChain, completando 27 intercambios que produjeron aproximadamente 75,2 BTC.
Otros fondos robados llegaron a mezcladores de Bitcoin. BlockSec contabilizó alrededor de 3,94 millones de dólares entrando en transacciones CoinJoin para el 29 de septiembre.
Una transacción CoinJoin del 27 de septiembre contenía 356 entradas y 401 salidas. Cuatro entradas, cada una con 2,5 BTC, provenían de direcciones que el rastreador de Bitget identificó como pertenecientes al atacante.
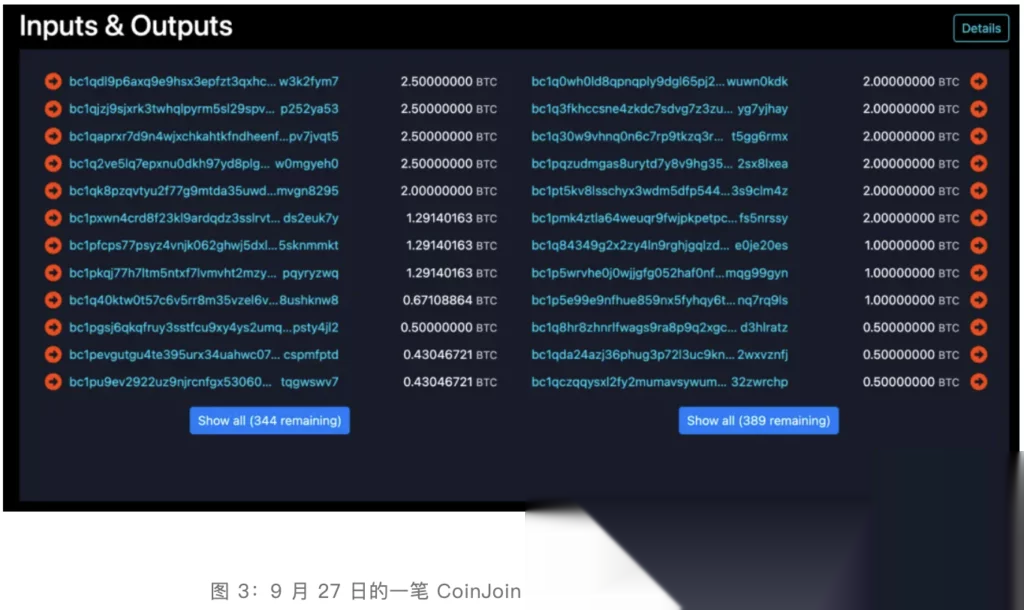
Un seguimiento separado de fondos de Bitget entrando en Wasabi CoinJoin encontró previamente una ruta que comenzaba en Tron, pasaba por Ethereum y THORChain, y luego llegaba a Bitcoin antes de mezclarse.
¿Llevó a cabo Corea del Norte el hackeo de Bitget?
La participación norcoreana sigue siendo una evaluación, no una atribución confirmada por las autoridades.
Chen ha dicho que el comportamiento de las IP y los patrones en la cadena eran "consistentes con las técnicas utilizadas por grupos de hackers vinculados a la RPDC". Bitget dijo que algunas direcciones IP coincidían con infraestructura VPN previamente asociada con un grupo norcoreano, pero la evidencia técnica detrás de esa comparación no se ha hecho pública.
BlockSec encontró otros posibles vínculos, incluida la superposición con métodos de blanqueo utilizados en ataques atribuidos a TraderTraitor y el uso de THORChain para convertir activos en Bitcoin.
El investigador ZachXBT identificó a varios blanqueadores de dinero subterráneos de habla china que, según dijo, estaban manejando fondos para el atacante. Uno supuestamente había aparecido en actividad de blanqueo relacionada con un exploit anterior.
Arkham señaló por separado el uso de una técnica de cadena de pelado frecuentemente asociada con operaciones vinculadas a Corea del Norte.
BlockSec advirtió contra tratar esas similitudes como prueba de la identidad del atacante. Los servicios de blanqueo de dinero pueden trabajar para diferentes clientes, mientras que protocolos como THORChain y CoinJoin están disponibles para usuarios no relacionados.
La firma de seguridad dijo que la evidencia apunta más directamente a una posible reutilización de grupos de blanqueo que a una prueba de que los mismos hackers llevaron a cabo ataques anteriores vinculados a Corea del Norte.
La comparación se ha centrado en parte en el robo de Bybit de 2025. Las autoridades estadounidenses atribuyeron formalmente ese ataque de 1.500 millones de dólares a la operación TraderTraitor de Corea del Norte, mientras que THORChain se utilizó intensamente para mover los fondos robados de Bybit.
Ninguna agencia de aplicación de la ley ha atribuido públicamente la brecha de Bitget a Corea del Norte hasta las últimas actualizaciones verificadas.
¿Qué sucede a continuación con Bitget y los fondos robados?
Bitget continúa rastreando billeteras y ofrece una recompensa por recuperaciones. El exchange ofrece a los participantes que califiquen el 5% de los fondos que ayuden directamente a congelar y otro 5% por los fondos recuperados con éxito.
La recompensa de recuperación de Bitget se lanzó mientras Mandiant, SlowMist, exchanges e investigadores de blockchain continuaban rastreando las direcciones de los atacantes.
Bitget ya ha restaurado los retiros de Bitcoin, Ether y USDT por fases. Su calendario publicado sitúa otros tokens, retiros fiduciarios y servicios P2P a las 08:00 UTC del 2 de octubre, aunque la página oficial de incidentes del exchange aún no había publicado una confirmación separada de esa reapertura final cuando se verificó.
Bitget dice que la vulnerabilidad explotada ha sido corregida y los saldos de los usuarios permanecen intactos. Su investigación forense, el trabajo de aplicación de la ley, el rastreo de fondos y el esfuerzo de recuperación siguen abiertos, mientras que el exchange dice que los hallazgos materiales adicionales se publicarán a través de sus actualizaciones de seguridad oficiales.