
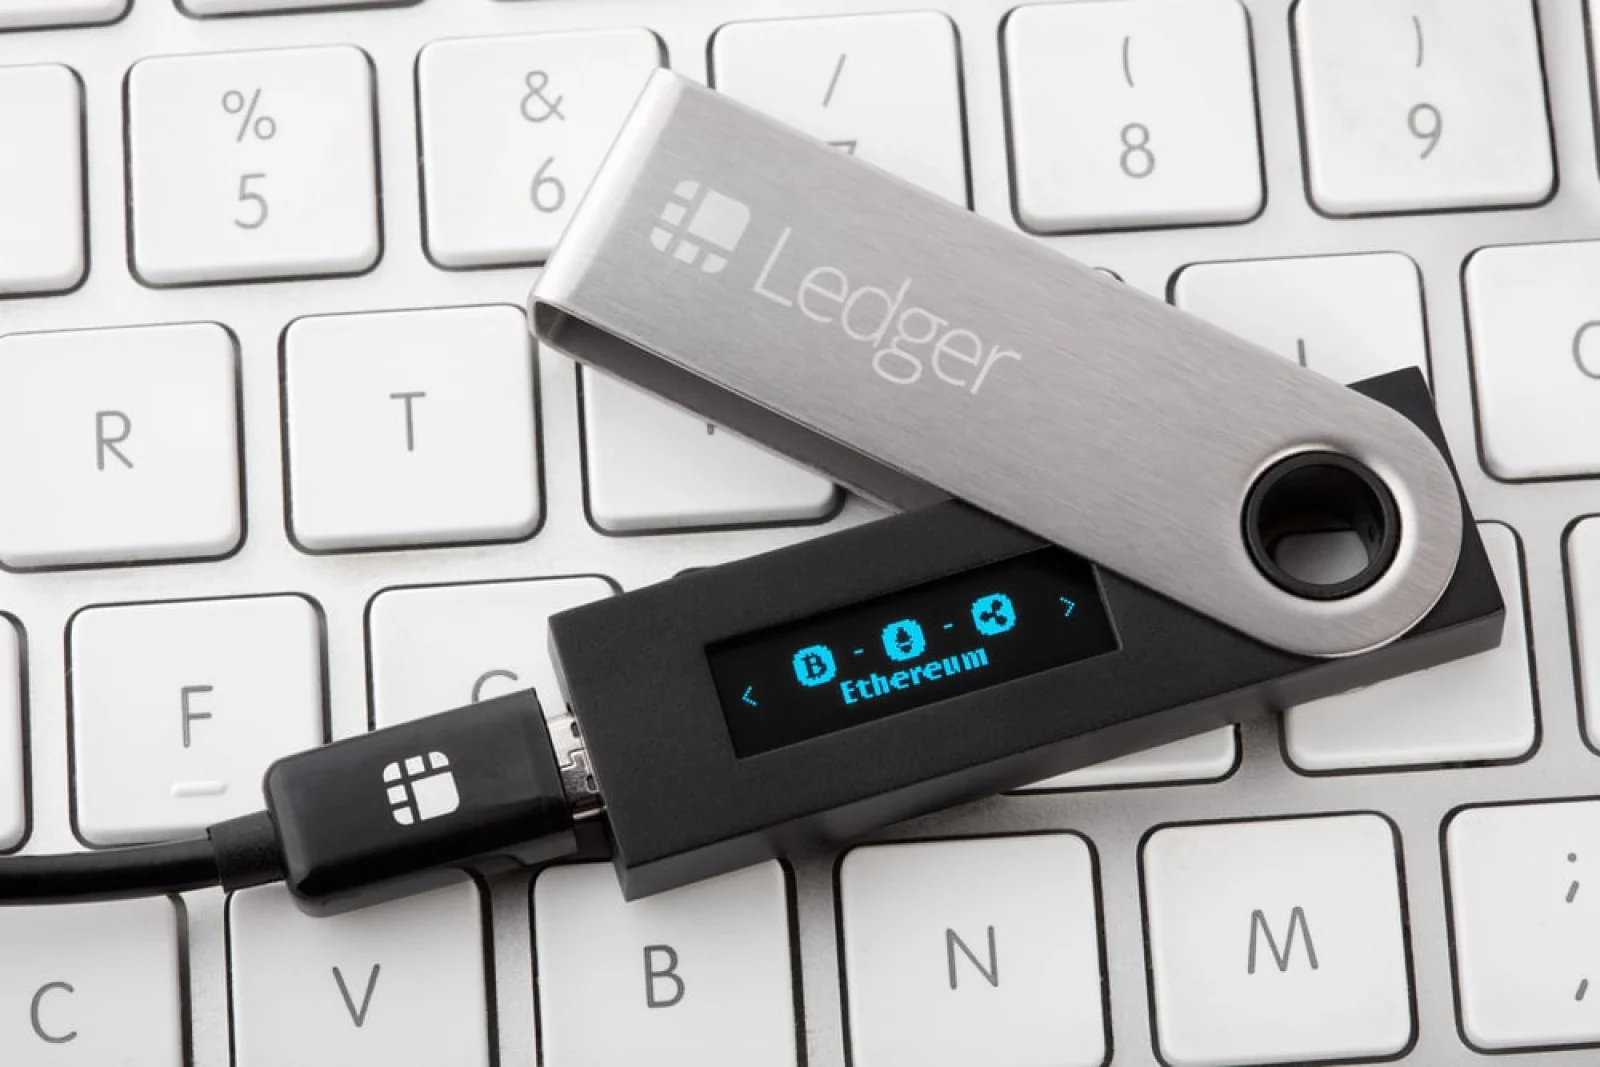
Ledger untersucht Berichte über Kryptowährungsverluste bei Kunden in Südostasien, die Hardware-Wallets über CryptoBilis erworben haben, einen Wiederverkäufer, der als offizieller Distributor in Indonesien, Malaysia und den Philippinen gelistet ist.
Der Vorfall wurde am Freitag, dem 9. Oktober, bekannt, als Blockchain-Forscher Gelder von mutmaßlichen Opfer-Wallets zurückverfolgten. Erste Schätzungen gingen von Verlusten über 72 Millionen US-Dollar aus, doch eine spätere Analyse von Bitquery erweiterte die gemeldete Gesamtsumme auf 92,9 Millionen US-Dollar über 311 Wallets in fünf Netzwerken: Bitcoin, Ethereum, TRON, BNB Chain und Polygon.
Die Unterscheidung zwischen einem Wallet-Draining-Vorfall und einer bestätigten Kompromittierung der eigenen Systeme von Ledger ist wichtig. Ledger-Geräte sind darauf ausgelegt, private Schlüssel offline zu halten, aber bösartig modifizierte Hardware oder eine kompromittierte Lieferkette könnten diesen Schutz potenziell untergraben.
Die genaue Angriffsmethode bleibt unbestätigt, und die verfügbaren Beweise belegen nicht, dass Ledgers Kerninfrastruktur kompromittiert wurde.
Ledger gab an, CryptoBilis aufgefordert zu haben, alle Verkäufe und Versendungen auszusetzen, während die Untersuchung läuft. Das Unternehmen hat außerdem eine vorsorgliche Anleitung für Kunden herausgegeben, die in den vergangenen 90 Tagen Geräte vom Wiederverkäufer gekauft haben.
„Ledger untersucht Berichte über den Verlust von Geldern bei Nutzern in Südostasien, die Produkte von einem Wiederverkäufer namens CryptoBillis gekauft haben“, erklärte das Unternehmen in seiner Stellungnahme.
Ledger riet Kunden, die Geräte vom Wiederverkäufer gekauft, sie aber noch nicht initialisiert hatten, davon ab, mit der Einrichtung fortzufahren. Kunden, die ihre Geräte bereits konfiguriert hatten, wurde geraten, in Betracht zu ziehen, ihre Vermögenswerte auf einen neuen Ledger-Signer mit einer neuen Seed-Phrase zu verschieben.
Der Blockchain-Ermittler Specter berichtete separat, verdächtige Adressen zurückverfolgt zu haben, die Gelder von Hunderten Opfer-Wallets über Ethereum, TRON und Bitcoin erhalten hatten, und schätzte die Verluste auf über 86 Millionen US-Dollar.
Die Analyse von Bitquery identifizierte kleine Testtransaktionen über etwa zwei Wochen vor den Hauptabflüssen, gefolgt von koordinierten Überweisungen über mehrere Netzwerke hinweg.
Forscher beobachteten außerdem Gruppen von Wallets, die ähnliche Anfragen innerhalb von Sekunden zueinander signierten. Diese Muster deuten auf Vorbereitung und einen möglichen gemeinsamen Kontrollpunkt hin, aber allein anhand von Blockchain-Transaktionen lässt sich nicht feststellen, wie der Angreifer Zugriff auf die Wallets erlangte.
10 Millionen US-Dollar in USDT eingefroren, während Ermittler Gelder zurückverfolgen
Die Untersuchung hat mehrere Entwicklungen bei der Verfolgung der gestohlenen Vermögenswerte ergeben. Tether hat Berichten zufolge etwa 10 Millionen US-Dollar in USDT über 20 Wallets eingefroren, die mit dem mutmaßlichen Diebstahl in Verbindung stehen. Die Maßnahme verhindert, dass die betroffenen USDT über diese Adressen transferiert werden, führt aber nicht automatisch zur Rückgabe der Gelder an die Opfer.
Zum Analysezeitpunkt verblieben etwa 14.810 ETH in einer Gruppe mutmaßlich angreiferkontrollierter Wallets. Forscher identifizierten außerdem rund 203,8 BTC in zugehörigen Bitcoin-Adressen, wobei diese Gelder zu diesem Zeitpunkt Berichten zufolge nicht bewegt worden waren.
Die Analyse von Bitquery identifizierte ferner die Bewegung von etwa 1.254 ETH über Tornado Cash und Zcash. Die Gelder tauchten Berichten zufolge später in drei neuen Wallets auf, darunter eine mit etwa 2,1 Millionen USDC.
Das Vorhandensein von USDC könnte je nach Einschätzung des Emittenten und den beteiligten Adressen einen weiteren möglichen Ansatzpunkt für eine Intervention bieten, aber eine Einfrierung sollte nicht angenommen werden, solange sie nicht bestätigt ist.
Binance-Gründer Changpeng Zhao, allgemein bekannt als CZ, sagte, die damals verfügbaren Informationen deuteten auf einen lokalisierten Lieferkettenvorfall mit einem Anbieter hin.
Er deutete an, dass eine kleine Anzahl von Kunden möglicherweise gefälschte oder manipulierte Geräte erhalten hat, und rief gleichzeitig Branchenteilnehmer dazu auf, bei der Rückverfolgung und Wiederbeschaffung der Vermögenswerte zu helfen. Dies bleibt eine Einschätzung, keine bestätigte Feststellung aus Ledgers Untersuchung.
Der ehemalige Mt. Gox-CEO Mark Karpelès teilte ebenfalls Fotos eines Ledger Nano X, von dem er sagte, er habe ihn aus Malaysia erhalten. Laut Karpelès schien die Schrumpffolie des Geräts intakt zu sein, doch er fand ein verborgenes elektronisches Modul dort, wo sich die Bildschirmpolsterung hätte befinden sollen.
Er sagte, Hardware-Implantate seien raffinierter geworden, was es möglicherweise schwieriger mache, modifizierte Komponenten von Originalteilen zu unterscheiden.
Karpelès hat um Fotos von betroffenen Nutzern gebeten, um ähnliche Modifikationen zu identifizieren. Es wurde jedoch nicht gezeigt, dass Ledger bestätigt hat, dass das gemeldete Modul funktionsfähig war oder mit dem CryptoBilis-Vorfall in Verbindung stand.
Die neueste unabhängige Schätzung beziffert die gemeldeten Verluste auf 92,9 Millionen US-Dollar, doch diese Zahl wurde von Ledger nicht bestätigt. Die Ursache des Vorfalls bleibt ebenfalls ungeklärt, wobei die verfügbaren Beweise auf ein mögliches Lieferkettenproblem hindeuten, ohne schlüssig zu belegen, dass gefälschte oder modifizierte Geräte dafür verantwortlich waren.
Derzeit umfasst die bestätigte Reaktion Ledgers Untersuchung und die Aussetzung des Wiederverkäufers, seine vorsorgliche Anleitung an Kunden und die gemeldete Einfrierung von 10 Millionen USDT. Weitere Schlussfolgerungen werden von forensischen Ergebnissen und der fortgesetzten On-Chain-Rückverfolgung abhängen.