Verfasst von: ChandlerZ, Foresight News
Anmerkung der Redaktion: In der Krypto-Welt kann sich Vermögen innerhalb von Minuten verschieben; eine gewöhnlich aussehende Stellenausschreibung oder ein Software-Update kann das Tor zu enormen Vermögenswerten verbergen. Die Kolumne „Crypto Story Session“ von Foresight News verfolgt die Menschen hinter diesen bizarren Vorfällen, folgt öffentlichen Aufzeichnungen und finanziellen Spuren, um die Teile der Geschichte zu finden, die noch nicht klar gesehen wurden.
Im zweiten Teil werfen wir einen genaueren Blick auf die Lazarus Group. Diese mit Nordkorea verbundene Hackergruppe wurde beschuldigt, an dem Angriff auf Sony Pictures, dem Diebstahl bei der Zentralbank von Bangladesch und mehreren Diebstählen von Krypto-Assets beteiligt gewesen zu sein. Nach dem Angriff auf Binance trat sie erneut in die Öffentlichkeit. Woher kommen diese Menschen, die sich hinter Bildschirmen verstecken? Wie gehen sie ihre Ziele an, und wie bewegen sie die gestohlenen Vermögenswerte?
Im Oktober 2026 wurden 6,34 Milliarden US-Dollar an digitalen Vermögenswerten von Binance gestohlen, was einen Rekord in der Geschichte der Krypto-Branche aufstellte.
Nur etwas mehr als einen Monat zuvor erhielt ein Binance-Ingenieur auf einer Jobplattform eine scheinbar gewöhnliche Einladung zu einem Vorstellungsgespräch. Der Recruiter arrangierte zunächst ein Video-Interview und bat dann eine Person, die sich als CEO des Unternehmens ausgab, ein Zweitgespräch durchzuführen. Gegen Ende schickte die andere Partei eine Programmieraufgabe und bat den Ingenieur, sie auf seinen Arbeitscomputer herunterzuladen.
Laut einem am 3. November veröffentlichten vorläufigen Untersuchungsbericht war das rekrutierende Unternehmen vollständig von den Angreifern erfunden, und die Aufgabe enthielt bösartigen Code. Die Angreifer nutzten dies, um in den Computer des Ingenieurs einzudringen, und nutzten am 20. Oktober die internen KI-Tools von Binance für laterale Bewegung, erlangten Berechtigungstoken für das Deployment-System und kompromittierten letztlich das Wallet-Signatursystem. Obwohl Binance etwa 2,85 Milliarden US-Dollar dringend abfing und einfror, stellte dieser Eindringling, der mit einer „gefälschten Rekrutierung“ begann, dennoch den Diebstahlsrekord der Krypto-Branche auf.
Das US-amerikanische Federal Bureau of Investigation (FBI) schrieb den Fall der nordkoreanischen Hacking-Kampagne TraderTraitor zu, die der Kernzweig der berüchtigten Lazarus Group ist. Am selben Tag, an dem Binance angegriffen wurde, offenbarte ein von Microsoft veröffentlichter Untersuchungsbericht eine noch gefährlichere Entwicklung: Diese Gruppe nordkoreanischer Hacker hat generative KI vollständig in ihren täglichen Betrieb integriert, nicht nur indem sie KI nutzt, um massenhaft Rekrutierungsunternehmen zu fälschen und Interviewskripte anzupassen, sondern sogar indem sie Open-Source-KI-Tools direkt zur Unterstützung der Ausnutzung von Schwachstellen einsetzt.
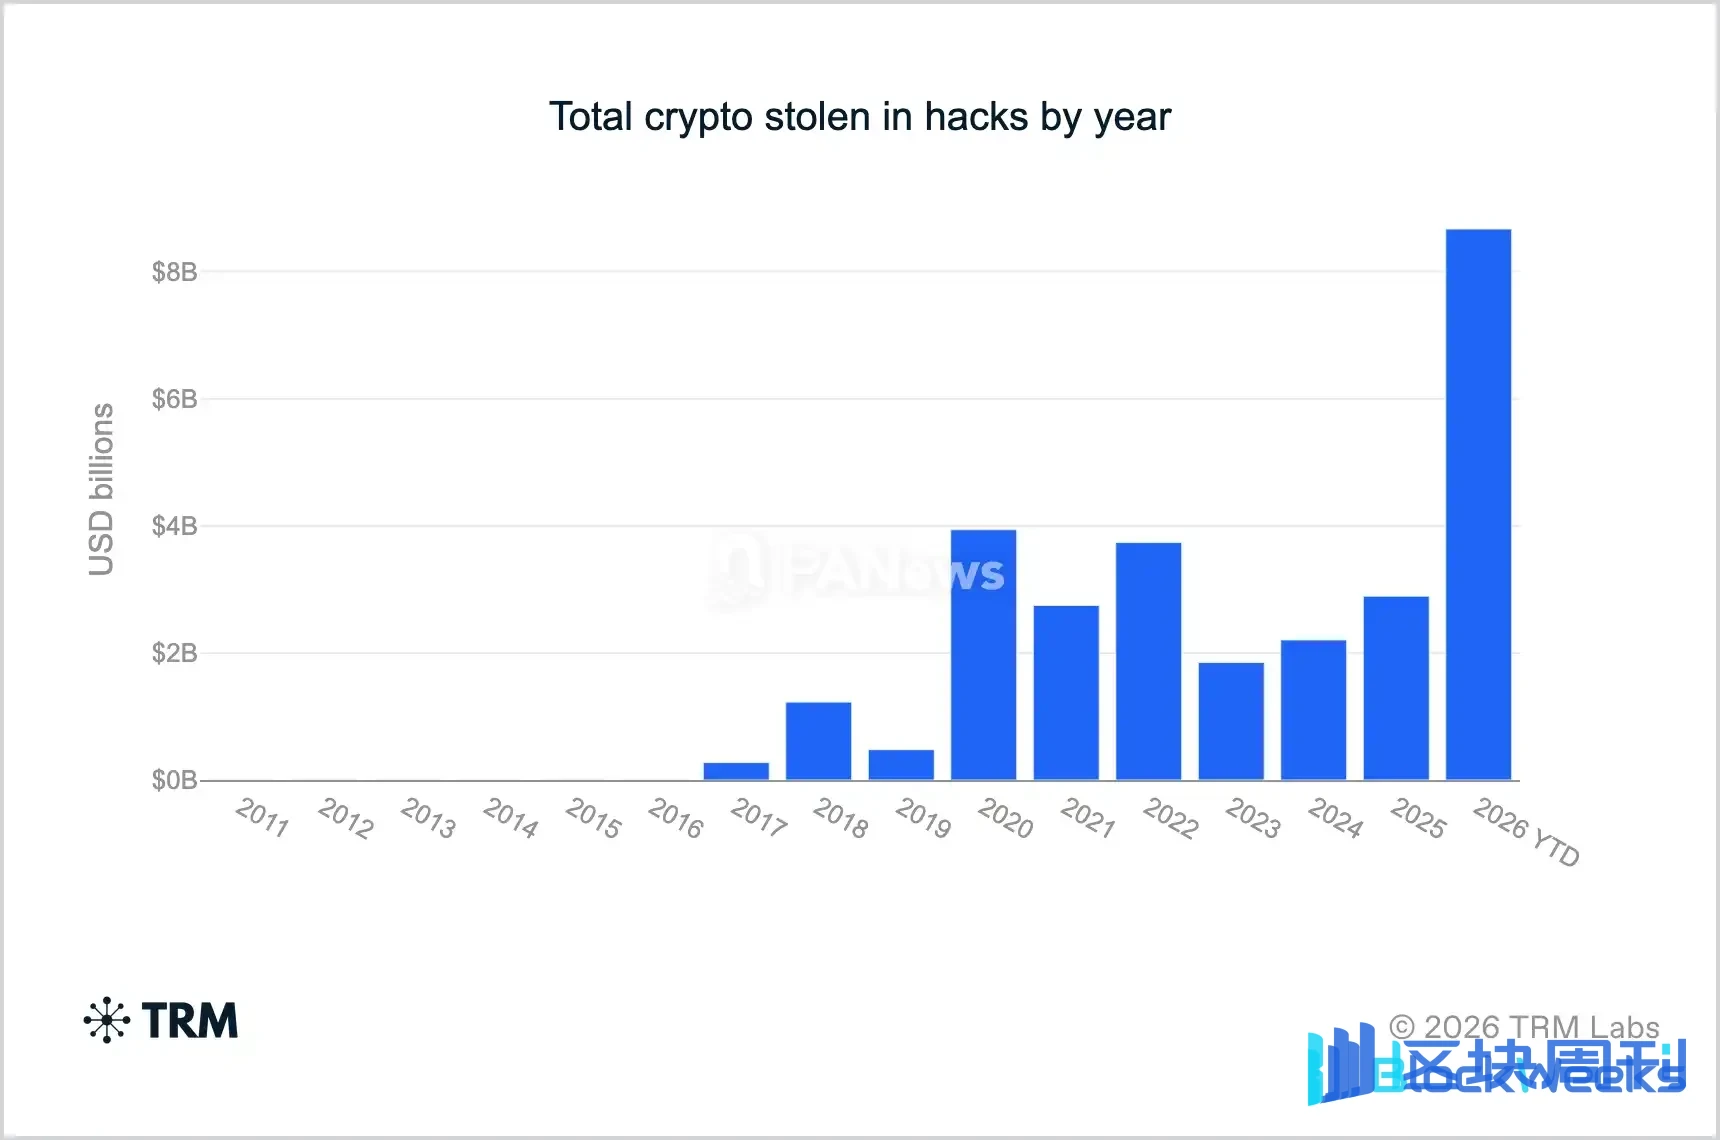
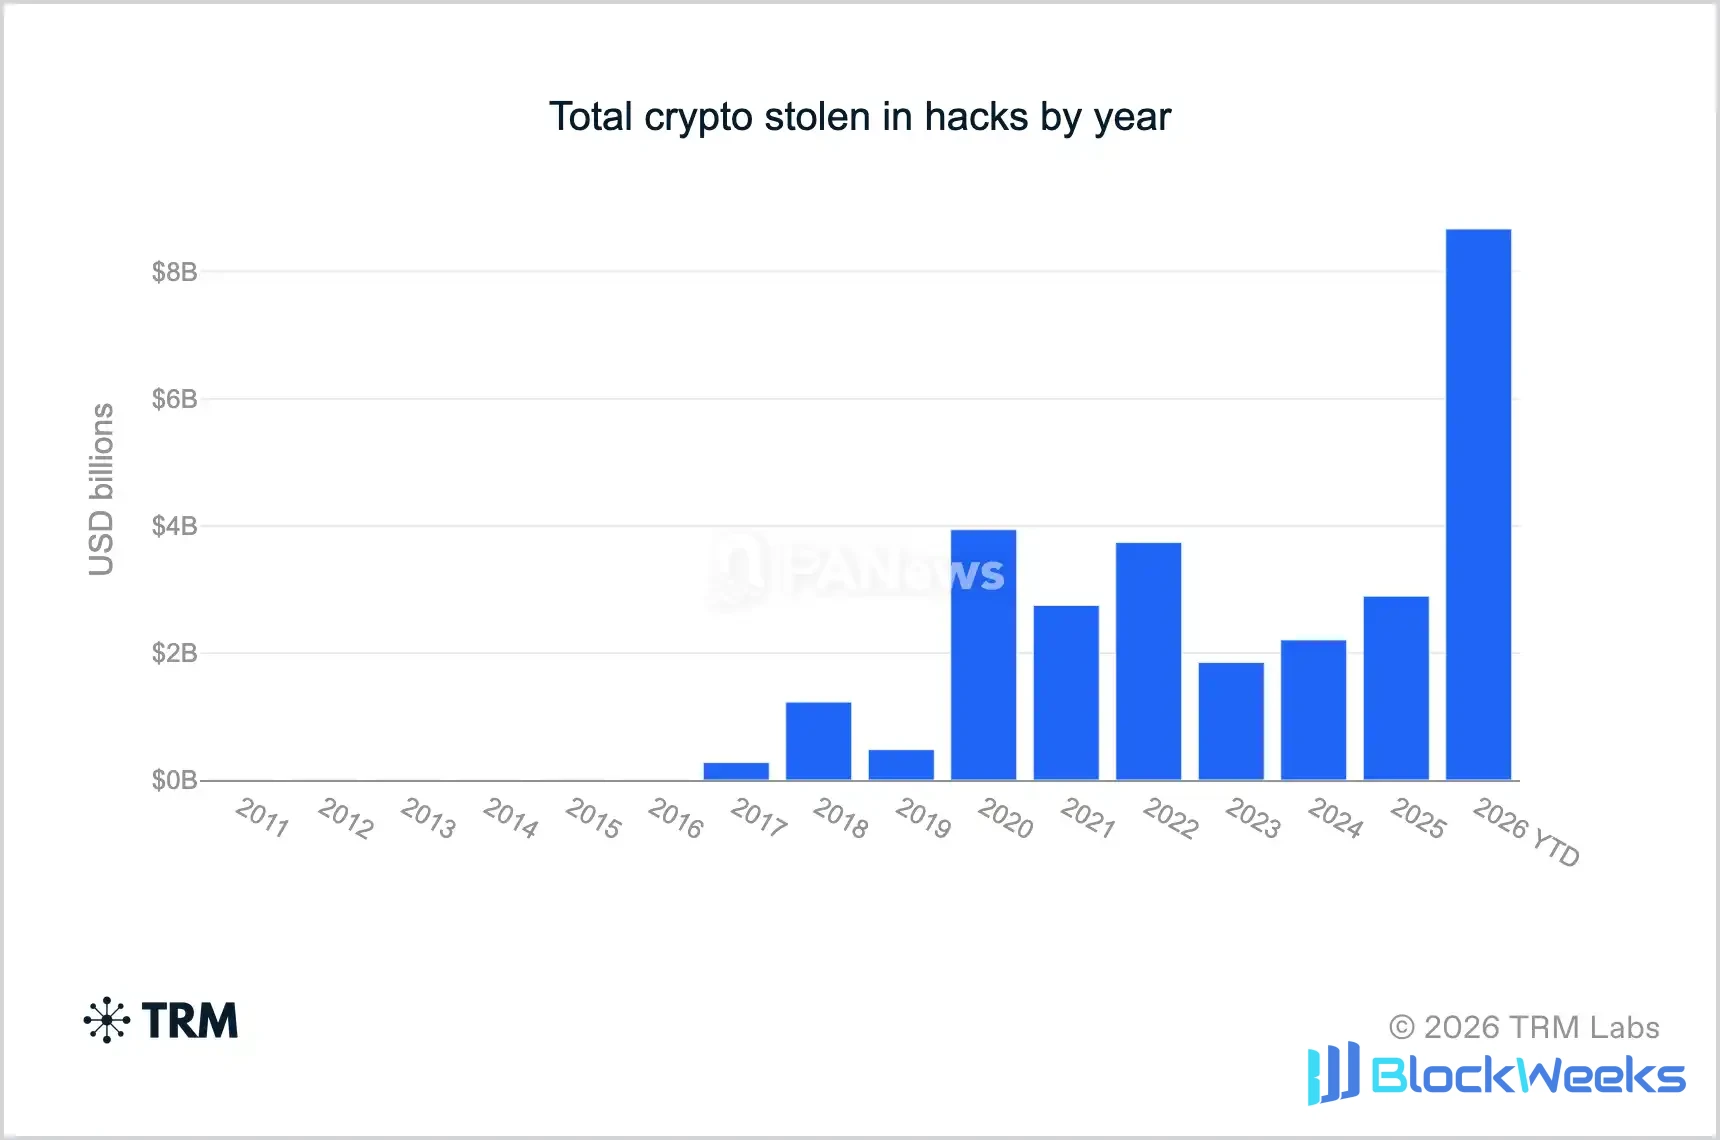
Nach Jahren der Evolution hat diese verdeckte Einheit die Krypto-Branche in eine massive Devisenverdienmaschine verwandelt. Laut Daten von Chainalysis und der Korea Trade-Investment Promotion Agency stahlen nordkoreanische Hacker im Jahr 2025 mindestens 2,02 Milliarden US-Dollar an Krypto-Assets, das 4,3-Fache der gesamten Warenexporte Nordkoreas in diesem Jahr (469 Millionen US-Dollar). TRM Labs schätzt, dass nordkoreanische Hacker bis Oktober 2026 kumulativ etwa 12,8 Milliarden US-Dollar gestohlen hatten; von den 8,7 Milliarden US-Dollar globaler Krypto-Hacker-Verluste im Jahr 2026 monopolisierte Nordkorea allein einen Anteil von 85 %, während dieser Anteil im Jahr 2020 nur 7 % betrug.
Warum ist es so, dass Lazarus trotz anhaltender Ermittlungen und schwerer Sanktionen durch Strafverfolgungsbehörden auf der ganzen Welt immer aggressiver stiehlt und sogar mehr als 80 % der weltweiten On-Chain-Mega-Raubzüge ausmacht? Wer genau sind diese Menschen, die sich hinter Bildschirmen verstecken, wie werden sie ausgebildet, wie tauchen sie unter, und wie waschen sie Dutzende Milliarden gestohlener Gelder?
Diese Fragen lassen sich möglicherweise beantworten, indem man mit den entdeckten nordkoreanischen Hackern beginnt.
Die entdeckten nordkoreanischen Hacker
Es ist nicht einfach, das wahre Gesicht dieser „Geisterprogrammierer“ zu sehen, aber in mehr als einem Jahrzehnt des Katz-und-Maus-Spiels haben einige Risse der Außenwelt dennoch einen Blick auf die Realität hinter den Bildschirmen ermöglicht.
Der erste Riss zeigte sich vor 15 Jahren in einem Lebenslauf, der nach Dalian, China, geschickt wurde.
Im Januar 2011 empfahl das nordkoreanische Unternehmen Chosun Expo einem ausländischen Unternehmen einen jungen Mann namens Pak Jin Hek (Park Jin Hyok), einen Absolventen der Kim-Chaek-Universität für Technologie in Pjöngjang, um Entwicklungsarbeit für das Team in Dalian zu übernehmen. Im Lebenslauf hieß es, Park beherrsche sowohl Englisch als auch Chinesisch, sei versiert in Java und habe Online-Spielentwicklung betrieben. Damals wirkte er wie ein ganz gewöhnlicher Übersee-Coder.
Im Mai 2011 schrieb er in einer E-Mail, dass er bis September ein volles Jahr in Dalian gelebt haben würde und sich darauf vorbereite, nach Nordkorea zurückzukehren, um zu heiraten, und hoffte, langfristig im Land bleiben zu können. Einige Monate später teilte er der anderen Partei mit, dass er in der folgenden Woche nach Hause zurückkehren würde.

In der CBS-Berichterstattung verwendetes Fahndungsfoto von Park Jin Hyok
Doch Jahre später, als das FBI den Angriff auf Sony Pictures, den Diebstahl von 81 Millionen Dollar von der Zentralbank Bangladeschs und den WannaCry-Ransomware-Fall nachverfolgte, stieß es unerwartet auf Parks alte Arbeits-E-Mail. Er hatte vergessen, alle Verbindungen zu kappen: In der Kontaktliste seiner privaten E-Mail war auffällig die Adresse des Hacking-Operationskontos „Kim Hyon Woo“ gespeichert, ein weiteres Arbeitskonto hatte die Berechtigung, die verschlüsselten Cloud-Dateien der Hacker zu öffnen, und er hatte sogar dieselben Geräte und Netzwerkadressen verwendet.
Diese Überschneidung einer Spur des Alltagslebens mit dem Operationsnetzwerk machte Park zu einem ikonischen Gesicht auf der Fahndungsliste des FBI. Laut von Reuters befragten nordkoreanischen Überläufern mit Computerhintergrund werden talentierte Naturwissenschaftsstudenten in Nordkorea Schicht für Schicht ausgesiebt und an militärische Cyberabteilungen geschickt oder ins Ausland entsandt.
Tagsüber sind sie ausgelagerte Programmierer, die für Unternehmen Devisen verdienen; nachts sind sie Jäger im Darknet, die Befehle vom Staat entgegennehmen.
Wenn Park vor einem Jahrzehnt noch physisch im Ausland stationiert sein musste, so zeigte der zweite enttarnte Eindringling die erschreckende „perfekte Tarnung“ des KI-Zeitalters.
Im Juli 2024 stellte das US-Cybersicherheitsunternehmen KnowBe4 einen leitenden Remote-Ingenieur ein. Der Bewerber stahl die Identität eines rechtmäßigen US-Bürgers, verwendete ein KI-retuschiertes zusammengesetztes Porträtfoto und bestand vier Runden von Videointerviews sowie alle Hintergrundüberprüfungen. Der Fehler trat erst zutage, als das Unternehmen einen Mac-Arbeitscomputer verschickte: Die Lieferadresse war tatsächlich eine Laptop-Farm in den Vereinigten Staaten, die sich darauf spezialisiert hatte, Computer für Übersee-Hacker zu hosten, damit diese US-IPs vortäuschen konnten. Weniger als 25 Minuten nach dem Einschalten des Computers konnte der „neue Mitarbeiter“ es kaum erwarten, über einen Raspberry Pi Malware einzuschleusen, was sofort einen Terminal-Alarm auslöste. Als das Sicherheitsteam anrief, um dies zu überprüfen, stotterte die Person schnell und trennte die Verbindung, und wurde schließlich von Mandiant und dem FBI als nordkoreanischer Eindringling bestätigt.
Bis 2025 bis 2026, als KI-Gesichtstausch und gefälschte Identitäten herkömmliche Hintergrundüberprüfungen unwirksam machten, war die Art und Weise, wie die Krypto-Welt den dritten nordkoreanischen Hacker erwischte, sogar noch düster-humorvoller.
Als große Zahlen nordkoreanischer IT-Mitarbeiter, die sich als japanische und amerikanische Entwickler tarnten, in die Web3-Branche strömten, erfanden einige Krypto-Projekte, die genug davon hatten, eine ultimative Interviewfrage, die jedes Mal funktionierte: den „Kim-Jong-Un-Test“. Im April 2026 veröffentlichte der Blockchain-Sicherheitsermittler Tanuki42 öffentlich eine 82-sekündige Aufzeichnung eines Remote-Interviews: Ein Bewerber, der das Pseudonym Taro Aikuchi verwendete und behauptete, in Meguro, Tokio, zu leben, beantwortete technische Fragen fließend, doch als der Interviewer ihn plötzlich bat, eine Beschimpfung gegen Kim Jong Un zu wiederholen, um nordkoreanische Spione auszuschließen, veränderte der „japanische Ingenieur“ sofort seinen Gesichtsausdruck.

Zuerst täuschte er vor, das Signal sei schlecht, verstummte, nachdem der Interviewer nachhakte, und unterbrach dann hastig die Verbindung. Innerhalb von Minuten wechselte er schnell sein Telegram-Konto, löschte die Aufzeichnungen und entfernte seine LinkedIn-Seite.
Obwohl diese technischen Mitarbeiter den modernsten Blockchain-Code und die KI-Deepfake-Technologie beherrschen, bleibt die öffentliche Beleidigung des obersten Führers unter strenger Überwachung und einem System kollektiver Bestrafung eine rote Linie auf Leben und Tod, die sie absolut nicht zu überschreiten wagen.
Von Park Jin Hyok, der in einer Mietwohnung in Dalian eine E-Mail teilte, über den falschen amerikanischen Ingenieur, der mit KI vier Interviewrunden täuschte, bis hin zum „Tokioter Entwickler“, der wegen eines politischen Tabus in Sekunden das Netzkabel kappte – diese drei Momente der Enttarnung über 15 Jahre hinweg setzen ein Stück der Ecke eines gewaltigen Eisbergs namens Lazarus zusammen.
Lazarus, mehr als nur „Cyber-Geldabgreifen“
Im November 2014 wurden die Computersysteme von Sony Pictures kompromittiert, wodurch eine große Menge internen, unveröffentlichten Materials und E-Mails von Führungskräften durchsickerte. Eine Organisation, die sich selbst „Guardians of Peace“ nannte, bekannte sich dazu. Zu diesem Zeitpunkt bereitete Sony die Veröffentlichung des Films The Interview vor, der eine fiktive Handlung zur Ermordung des nordkoreanischen Führers darstellte. In späteren Anklagen erklärte das US-Justizministerium, dass die von Nordkorea unterstützten Angreifer nicht nur Daten stahlen und Computer lahmlegten, sondern auch Bombendrohungen an Mitarbeiter sandten.
Einige Monate später leitete das Sicherheitsunternehmen Novetta eine fallübergreifende Zuordnungsbemühung, die sich auf die bei den Angriffen verwendete Malware richtete. Forscher fanden heraus, dass ein Teil des Codes im Sony-Vorfall einen gemeinsamen Ursprung mit Werkzeugen teilte, die bei mehreren früheren Cyberangriffen zurückgelassen wurden. Der Bericht „Operation Blockbuster“ aus dem Jahr 2016 bezeichnete diese verborgene Angriffskraft gemeinsam als „Lazarus Group“.
Mit zunehmender Vertiefung der Untersuchungen erkannte die Außenwelt allmählich, dass Lazarus keine einzelne geldgierige Bande war, sondern eine hochgradig abgeschottete Staatsmaschine. Als das US-Finanzministerium 2019 Lazarus, BlueNoroff und Andariel sanktionierte, verknüpfte es sie ausdrücklich mit Nordkoreas oberster militärischer Geheimdienstbehörde, dem Reconnaissance General Bureau (RGB).
Unit 42 unter dem Sicherheitsunternehmen Palo Alto Networks zeichnete 2024 eine panoramische Beziehungskarte. Unter dem Kommandodach des Reconnaissance General Bureau erfüllten mehrere Cyber-Aktivitätscluster jeweils ihre eigenen Funktionen, und ihre Jagdgründe hatten sich längst über die Kryptowährungsbranche hinaus auf globale Finanzen, Verteidigungs- und Militärindustrie sowie Medienaufklärung erstreckt.

Von Unit 42 im Jahr 2024 gezeichnete Beziehungskarte der mit dem nordkoreanischen Reconnaissance General Bureau verbundenen Cyber-Aktivitätscluster
In diesem Netzwerk konzentrierte sich nur ein Teil hauptsächlich auf Blockchain und die Kryptowährungsbranche, wie Slow Pisces (auch bekannt als Jade Sleet), das sich mit dem Binance-Fall TraderTraitor überschneidet, und Gleaming Pisces (auch bekannt als Citrine Sleet), das sich auf die Verbreitung des AppleJeus-Trojans über gefälschte Handelssoftware spezialisiert hat.
Außerhalb des Kryptowährungszirkels waren die Operationen anderer Zweige ebenso atemberaubend. Im traditionellen Finanzwesen hatte Alluring Pisces (d. h. BlueNoroff/APT38) das globale Bankensystem bereits lange vor dem Krypto-Bullenmarkt als Geldautomaten behandelt. Seine spektakulärste repräsentative Arbeit war der Raubüberfall auf die Zentralbank von Bangladesch im Jahr 2016.
In der Verteidigungs- und Militärindustrie spielte Jumpy Pisces (d. h. Andariel) die Rolle eines Technologiediebs, der „den Krieg durch Krieg ernährt“. Laut einer im Juli 2024 vom US-Justizministerium veröffentlichten Anklage bildete dieser Zweig einen einzigartigen geschlossenen Kreislauf. Einerseits griffen sie mit Maui-Ransomware mehrere US-Krankenhäuser und medizinische Einrichtungen an und forderten Lösegeld, um Betriebsmittel zu beschaffen; andererseits nutzten sie dieses Geld, um Server zu kaufen und in US-Verteidigungsauftragnehmer, Luftwaffenstützpunkte und südkoreanische Verteidigungsforschungs- und -entwicklungseinrichtungen einzudringen, wobei sie gezielt geheime Konstruktionspläne für F-15-Kampfflugzeugtriebwerke, militärische Aufklärungssatelliten, U-Boote sowie Nuklearbrennstoff- und Urananreicherungsanlagen stahlen.
Im Bereich Medien und strategische Aufklärung konzentrierten Selective Pisces (Diamond Sleet) und Sparkling Pisces (Kimsuky) ihre Anstrengungen darauf, Geheimnisse zu stehlen und einen abschreckenden Effekt zu erzeugen. Neben der Lahmlegung von Unterhaltungsriesen wie Sony Pictures in früheren Jahren gaben sie sich in den letzten Jahren wiederholt als Journalisten westlicher Mainstream-Medien und Think-Tank-Wissenschaftler aus und sandten „Interviewleitfäden“ oder Konferenzeinladungen mit Trojanern an westliche Journalisten, Diplomaten und Verteidigungs-Think-Tanks, die über nordkoreanische Angelegenheiten berichteten; sie registrierten sogar massenhaft hochgradig täuschend echte Imitationskonten in sozialen Medien, gaben sich als führende Sicherheitsforscher aus, um Sicherheitsexperten bei Unternehmen wie Google zu „entspeeren“, und stahlen dadurch nicht offengelegte Softwareschwachstellen (0-Days) und die Grundsatzpolitik verschiedener Länder gegenüber Nordkorea.
Forscher unterteilen Cluster hauptsächlich anhand von Angriffszielen, Malware-Merkmalen und Serverinfrastruktur, aber wenn verschiedene Teams während Operationen Code-Repositories oder Sprungserver teilen, ist es nahezu unmöglich, sauber wie beim Schneiden von Tofu zu unterscheiden, welche Gruppe welche Operation durchgeführt hat.
Sicher ist jedoch, dass „Geldabgreifen“ und „Geheimnisdiebstahl“ innerhalb dieser Maschine längst hochgradig ineinandergreifen.
Von Zentralbankkonten zu Exchange-Wallets
Bevor Krypto-Börsen zu primären Zielen wurden, waren Banken bereits in das Blickfeld der Ermittler geraten.
Im Februar 2016 wurden Computer der bangladeschischen Zentralbank, die mit dem internationalen Banknachrichtensystem SWIFT verbunden waren, kompromittiert. US-amerikanische Gerichtsdokumente stellten fest, dass die Angreifer Überweisungsanweisungen im Namen der Zentralbank ausstellten und die Federal Reserve Bank of New York aufforderten, US-Dollar vom Konto der Zentralbank ins Ausland zu überweisen.
Die Angreifer versuchten, fast 1 Milliarde US-Dollar zu überweisen, von denen 81 Millionen US-Dollar Konten auf den Philippinen erreichten und dann über Banken, Geldtransferagenturen und Casino-Kanäle liefen; weitere 20 Millionen US-Dollar wurden von der Empfängerbank in Sri Lanka abgefangen. Ermittler fanden heraus, dass die philippinischen Empfangskonten bereits im Vorjahr mit falschen Namen eröffnet worden waren.
Neben Empfangskonten mussten die Angreifer auch verstehen, wie Banken Überweisungen abwickelten. Nach der Untersuchung der Angriffe von APT38 auf Finanzinstitute fand Mandiant heraus, dass sie nach dem Eindringen in das Netzwerk einer betroffenen Institution Kontozugangsdaten sammelten, Computer lokalisierten, die SWIFT-Transaktionen abwickelten, und dann nach Gelegenheiten suchten, Überweisungsanweisungen zu senden. In den vom Unternehmen beobachteten Fällen blieben Angreifer durchschnittlich etwa 155 Tage in den Netzwerken der Opfer, im längsten Fall fast zwei Jahre.

Von Mandiant skizzierter Angriffsablauf von APT38
Einige Jahre später wurden auch Gelder in der Kryptowährungsbranche allmählich zu Zielen. Im Jahr 2022 wurde die von dem Blockchain-Spiel Axie Infinity genutzte Cross-Chain-Bridge Ronin bestohlen, mit Verlusten von über 600 Millionen US-Dollar, und das FBI schrieb den Angriff Lazarus zu. Zwei Jahre später verlor die japanische Börse DMM Bitcoin 4.502,9 Bitcoins, die zum Zeitpunkt des Vorfalls etwa 308 Millionen US-Dollar wert waren. US-amerikanische und japanische Strafverfolgungsbehörden schrieben den Fall TraderTraitor zu.
Ermittler rekonstruierten den Einstiegspunkt des DMM-Falls. Im März 2024 kontaktierte ein Angreifer, der sich als Personalvermittler ausgab, einen Mitarbeiter des Wallet-Softwareunternehmens Ginco auf LinkedIn und sandte einen sogenannten Jobtest, der bösartigen Code enthielt. Nachdem er Zugang erlangt hatte, gab sich der Angreifer als dieser Mitarbeiter aus und nutzte dann das Kommunikationssystem des Unternehmens, um angeblich eine normale Transaktionsanfrage von DMM zu manipulieren.
Bis Februar 2025 bereitete sich die Krypto-Börse Bybit darauf vor, eine Summe Ethereum von einer Cold Wallet auf eine Wallet zu übertragen, die für den täglichen Betrieb genutzt wurde. Cold Wallets werden zur Aufbewahrung von Vermögenswerten verwendet, und diese Übertragung musste über die Schnittstelle des Wallet-Dienstleisters Safe erfolgen und von mehreren autorisierten Personen gemeinsam signiert werden. Das Sicherheitsunternehmen Sygnia, das die Untersuchung leitete, rekonstruierte später den Angriffsablauf. Bereits am 4. Februar war bösartige Aktivität auf dem Computer eines Safe-Entwicklers aufgetreten; am nächsten Tag nutzte der Angreifer das Zugriffstoken dieses Entwicklers, um in die Cloud-Umgebung von Safe einzudringen.
Am 19. Februar implantierte der Angreifer bösartige Inhalte in Code, der von der Safe-Webseite aufgerufen wurde, und setzte Auslösebedingungen, um darauf zu warten, dass die Ziel-Wallet von Bybit eine Operation initiierte. Zwei Tage später bearbeiteten die autorisierten Personen von Bybit die Übertragung über die Safe-Schnittstelle und sahen eine scheinbar normale interne Überweisungsanfrage.
Doch laut einer Rekonstruktion des Sicherheitsunternehmens NCC Group enthielt die von den Unterzeichnern tatsächlich genehmigte Transaktion eine bösartige Operation, die einen vom Angreifer zuvor bereitgestellten Vertrag aufrief und die Kontrolllogik der Cold Wallet veränderte. Nach Ausführung der Transaktion musste der Angreifer nicht erneut die ursprüngliche Multi-Signatur erhalten, um die Vermögenswerte in der Wallet abzuziehen. Etwa 1,5 Milliarden US-Dollar an Vermögenswerten flossen daraufhin ab.

Von Curvegrid erstelltes schematisches Diagramm des Diebstahlsablaufs bei Bybit
Laut den Ermittlungen von Sygnia wurde der bösartige Code etwa zwei Minuten nach der Transaktion entfernt. Die Ermittlungen ergaben, dass die anfängliche Kompromittierung des Computers des Safe-Entwicklers möglicherweise durch Social Engineering erfolgte, die genaue Kontaktmethode jedoch noch nicht bestätigt wurde.
Die Multisignatur-Einrichtung von Bybit erforderte, dass mehrere autorisierte Personen Transaktionen gemeinsam genehmigen, was ursprünglich das Risiko durch die Kompromittierung eines einzelnen Kontos verringern sollte. Nachdem die Angreifer in die Cloud-Umgebung von Safe eingedrungen waren, änderten sie die von diesen Unterzeichnern gemeinsam genutzten Webseiten und veranlassten letztlich die Genehmigung bösartiger Transaktionen.
Neben der Verletzung von Software-Dienstleistern wurden einige nordkoreanische Personen auch beschuldigt, unter falschen Identitäten in Krypto-Unternehmen einzudringen. Im Jahr 2025 erhob das US-Justizministerium Anklage gegen vier nordkoreanische Staatsbürger wegen ihrer Beteiligung an einem Diebstahlsplan; zwei von ihnen waren als Entwickler bei einem Blockchain-Unternehmen bzw. einem Virtual-Token-Unternehmen beschäftigt. Die Staatsanwaltschaft erklärte, sie hätten die Arbeitsmöglichkeiten genutzt, um virtuelle Vermögenswerte im Wert von mehr als 900.000 US-Dollar zu stehlen und zu transferieren.
Bemerkenswert ist, dass auch auf der anderen Seite des Rekrutierungsprozesses Fallen verborgen sein können. Nach der Untersuchung eines von ihr Sapphire Sleet genannten Aktivitätsclusters stellte Microsoft fest, dass Angreifer auf sozialen Plattformen Recruiter imitieren, zunächst mit Zielpersonen über Arbeitsmöglichkeiten sprechen, dann technische Interviews arrangieren und sie auffordern, Malware zu installieren, die als Meeting-Tools oder Entwickler-Tool-Updates getarnt ist. Die Arbeitsprobe, die der Ginco-Mitarbeiter im DMM-Fall erhielt, erschien auch in einem ähnlichen Kontaktprozess.
Diese Taktiken entwickeln sich sogar weiter. In einem Bericht von Oktober 2026 wies Microsoft darauf hin, dass nordkoreanische Angreifer generative KI genutzt haben, um Ziele zu recherchieren, Kontaktinhalte zu verfassen und falsche Identitäten zu gestalten. Eine Einladung, die sorgfältig auf die Erfahrung eines Jobsuchenden zugeschnitten zu sein scheint, kann auf der Sammlung von Informationen über seinen beruflichen Hintergrund und seine sozialen Beziehungen beruhen.
Wohin ging das gestohlene Geld?
Nachdem die Vermögenswerte transferiert wurden, teilen Angreifer die Gelder in der Regel zunächst auf mehrere neue Wallets auf. Einige Adressen leiten das Geld nach Erhalt gestaffelt weiter und hinterlassen verstreute On-Chain-Aufzeichnungen. Die Gelder können dann über dezentrale Börsen oder Cross-Chain-Dienste laufen, in andere Token getauscht oder auf eine andere Blockchain verschoben werden. Mit jeder weiteren Umwandlung müssen Ermittler weiterhin neue Adressen und deren Gegenparteien verfolgen.
Der Geldfluss nach dem Diebstahl bei Bybit lieferte einen Hinweis. Im Februar 2025 begannen die von Bybit gestohlenen Ethereum-Gelder an Tausende von Adressen zu fließen. Die Angreifer teilten und tauschten die Gelder auf und leiteten sie dann durch Cross-Chain-Dienste. TRM Labs erklärte, dass innerhalb von 48 Stunden mindestens 160 Millionen US-Dollar transferiert wurden und in Geldwäschekanäle gelangten.

Bei der Verfolgung dieser Transfers bemerkte der On-Chain-Ermittler ZachXBT eine weitere Gruppe von Personen. Laut seiner im Oktober 2026 veröffentlichten Untersuchung erschienen nach dem Angriff auf Bybit mehr als ein Dutzend Konten in öffentlichen Telegram- und Discord-Gruppen, die Aufträge im Zusammenhang mit den gestohlenen Geldern suchten. Ein Händler mit dem Bildschirmnamen Jimmy Green erregte seine Aufmerksamkeit.

ZachXBT beschloss, sich der anderen Partei als Kunde zu nähern. Am 6. März 2025 überwies er 349.700 USDC an eine neue Adresse, um mehrere Transaktionen mit Jimmy durchzuführen. Jimmy stellte eine Empfangsadresse bereit und bat ihn, USDC auf der Ethereum-Chain im Austausch gegen USDT auf der Tron-Chain zu überweisen. ZachXBT verfolgte die Spur und stellte fest, dass die Wallet, die die On-Chain-Gebühren für diese Empfangsadresse bezahlte, bis zu den von Bybit gestohlenen Geldern zurückverfolgt werden konnte und auf der öffentlichen Liste der am Fall beteiligten Adressen erschien.
Um weiterhin Kontakt mit Jimmy zu halten, führte ZachXBT mehrere weitere Transaktionen mit ihm durch, von denen jede einen Verlust von etwa 5 % verursachte. Die beiden sprachen über Trading sowie über Mahjong, Essen und Familie. Als ihr Kontakt zunahm, begann Jimmy, der Person, die er für einen Kunden hielt, von den Geschäften seines Teams zu erzählen, darunter die Bewegung von Bybit-Geldern für nordkoreanische Kunden und die Aktivitäten des Teams in Hongkong und auf dem chinesischen Festland.
ZachXBT sagte, Jimmy habe ihm einmal einen Tag im Voraus mitgeteilt, dass eine Summe von Geldern an Solana übertragen würde, und die entsprechende Überweisung sei am nächsten Tag on-chain erschienen. Am 12. März schickte Jimmy einen Screenshot einer Cross-Chain-Transaktion. Anhand des Betrags und der Zeit fand ZachXBT eine passende Order auf THORChain. Die drei Solana-Adressen, die die andere Partei anschließend bereitstellte, halfen ihm, eine Reihe von gestohlenen Bybit-Geldern im Wert von mehr als 12 Millionen US-Dollar zurückzuverfolgen; ihm zufolge fror Tether später 442.000 USDT im Zusammenhang mit dieser Reihe von Adressen ein.

Jimmy behauptete gegenüber ZachXBT außerdem, dass sein Team den Großteil der gestohlenen Vermögenswerte von Bybit abgewickelt habe. ZachXBT ist der Ansicht, dass das von ihm beobachtete Geldwäschemuster mit dieser Behauptung übereinstimmt. Er übergab seine Untersuchungsergebnisse an Strafverfolgungsbeamte und private Ermittler, die mit dem Fall befasst waren, und machte die Erfahrung erst im Oktober 2026 öffentlich.
Nach dem Sicherheitsvorfall gab Binance bekannt, dass etwa 3 Milliarden US-Dollar an Vermögenswerten im Zusammenhang mit dem Vorfall on-chain eingefroren worden seien. TRM Labs beobachtete, dass die Angreifer einige Vermögenswerte über dezentrale Börsen und Market Maker verkauften und außerdem einige gestohlene Vermögenswerte in Lending-Protokollen wie Aave und JustLend verpfändeten, um andere Vermögenswerte zu leihen.
Gleichzeitig begann Binance, die betroffenen Vermögenswerte wieder aufzufüllen. Am 2. November erklärte die Plattform, dass etwa 95 % der relevanten Vermögenswerte wieder aufgefüllt worden seien, und veröffentlichte einen Reserve-Nachweis für einige wichtige Vermögenswerte. Am 3. November kündigte Binance die weitere Wiederherstellung von Auszahlungen für weitere Vermögenswerte und Netzwerke an, und die Sicherheitsuntersuchung dauert noch an.