Beide Ansätze erlauben es einer Börse, sich auf Nutzerguthaben festzulegen, ohne sie zu veröffentlichen, und beide ziehen die Grenze der Privatsphäre woanders. Ein Merkle-Beweis zeigt Ihnen Ihre eigene Zeile und eine Handvoll benachbarter Hashes; ein Nullwissen-Beweis kann eine Aussage über die gesamte Menge belegen, ohne über irgendeine Zeile etwas preiszugeben. Der Preis der stärkeren Privatsphäre sind Rechenaufwand, Komplexität und eine neue Sache, der man vertrauen muss.
Was jeder Ansatz verbergen will
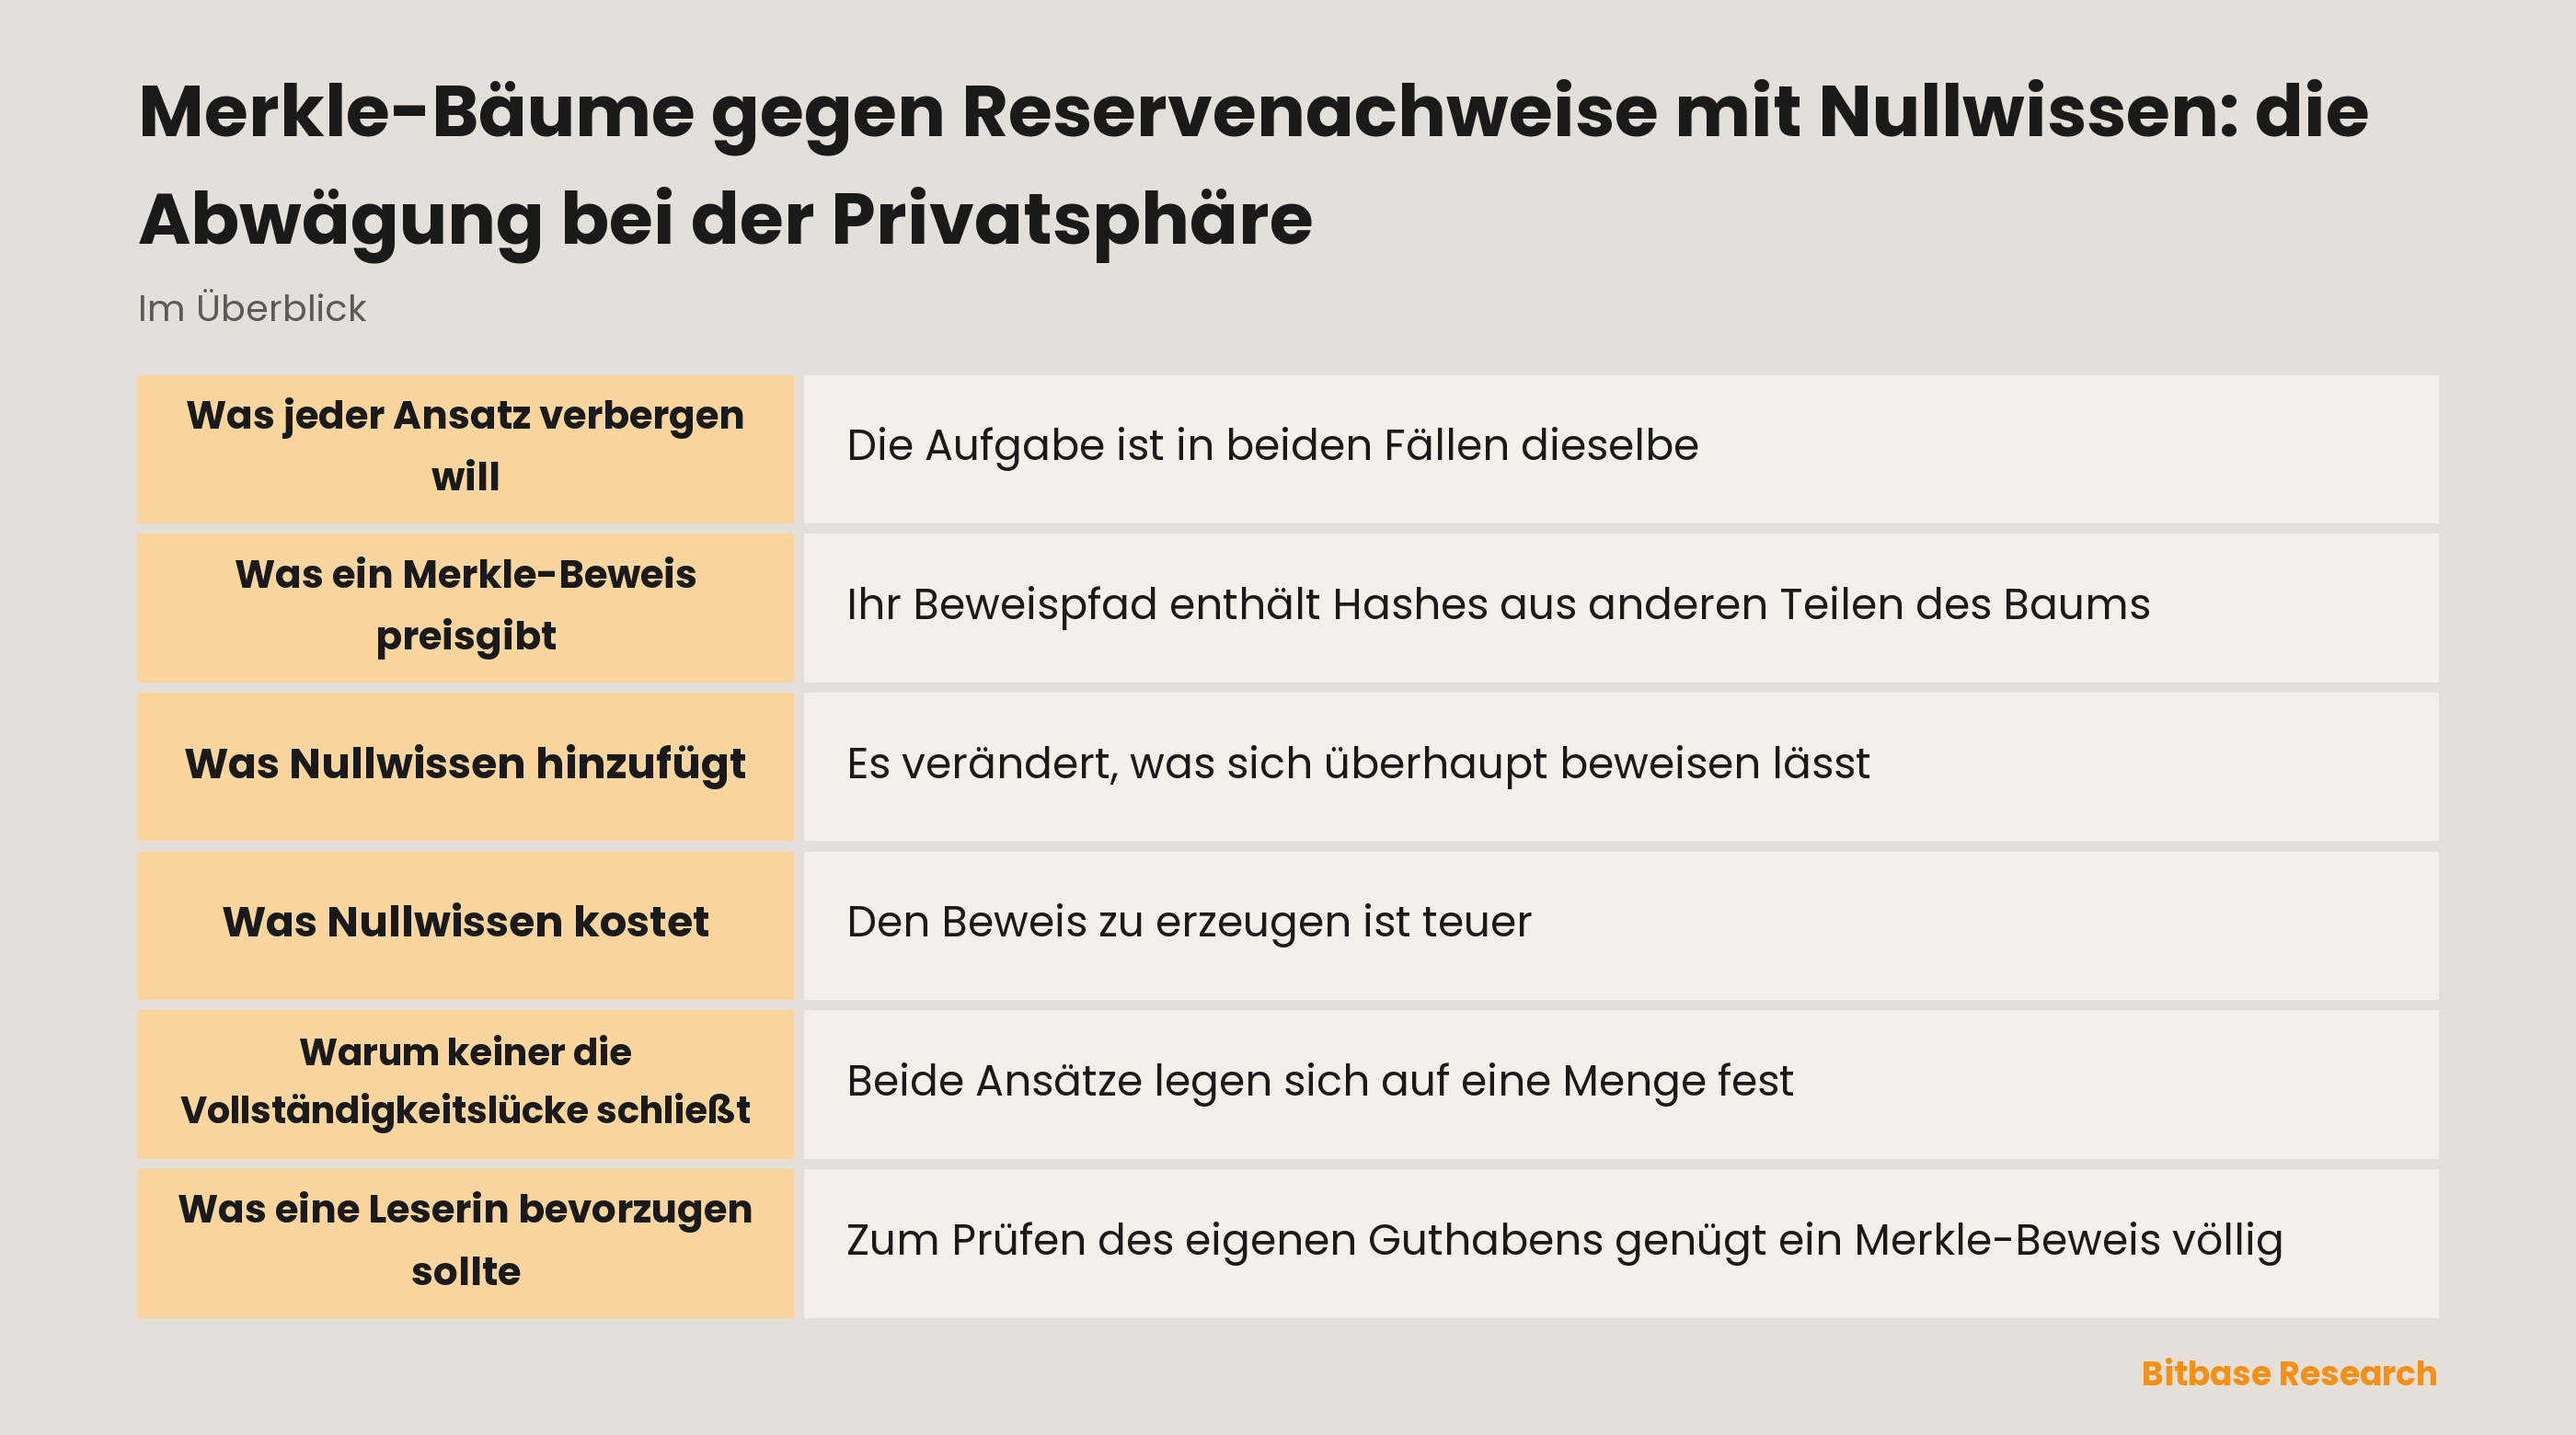
Die Aufgabe ist in beiden Fällen dieselbe. Eine Börse muss Nutzer über eine Menge von Guthaben überzeugen, ohne diese Menge zu einem öffentlichen Dokument zu machen, denn eine Veröffentlichung legte jeden Kunden auf einmal offen.
Ein Merkle-Baum löst das, indem die Börse sich auf die Menge festlegt und jeder Nutzer nur die eigene Zugehörigkeit prüft. Niemand sieht die Liste, und jeder sieht genug, um die eigene Zeile zu verifizieren. Die Struktur beschreibt Merkle-Bäume im Reservenachweis.
Ein Nullwissen-Beweis nimmt sich die schwerere Fassung derselben Aufgabe vor. Statt jeden Nutzer eine Zeile prüfen zu lassen, erzeugt er einen einzigen Beweis, dass eine Aussage über die ganze Menge wahr ist, ohne die Daten preiszugeben, um die es geht. Was diese Klasse von Beweisen ist und wie sie allgemein funktioniert, steht in Nullwissen-Beweise, SNARKs und STARKs.
Die beiden Ansätze im Vergleich
| Dimension | Merkle-Baum | Nullwissen-Beweis |
|---|---|---|
| Was der Nutzer prüft | Die eigene Zeile gegen die Wurzel | Eine Aussage über die ganze Menge |
| Was ein Beweis preisgibt | Geschwisterhashes auf Ihrem Pfad | Nichts über die Aussage hinaus |
| Negative oder sich aufhebende Guthaben | Nicht erkennbar | Durch die Aussage ausschließbar |
| Kosten der Erzeugung | Verschwindend | Erheblicher Rechenaufwand |
| Kosten der Prüfung | Ein paar Dutzend Hash-Operationen | Ein kleiner Beweis, schnell geprüft |
| Wem zu vertrauen ist | Der Wurzel und dem Blattformat | Der Schaltung und ihrer Einrichtung |
Lesen Sie die Zeilen paarweise statt spaltenweise, denn interessant ist, wo die Ansätze auseinandergehen, und nicht, wie jeder für sich abschneidet. Die letzte Zeile ändert die Form der Frage und nicht bloß die Zahlen, und deshalb ist der neuere Ansatz nicht einfach besser.
Was ein Merkle-Beweis preisgibt
Ihr Beweispfad enthält Hashes aus anderen Teilen des Baums. Ein Hash ist nicht umkehrbar, über die Guthaben darunter erfahren Sie also nichts, und in diesem Sinn ist der Abfluss beinahe null.
Aber nicht genau null. Sie erfahren, dass der Baum eine gewisse Form hat, ungefähr wie viele Konten darin sitzen, und dass bestimmte Geschwisterwerte existieren. Wer über die Zeit viele Beweise sammelt, erfährt über die Struktur mehr als jeder einzelne Nutzer.
Für sich genommen ist das nicht gefährlich, und die Verhältnismäßigkeit lohnt: Strukturwissen über einen Baum ist weit entfernt von Wissen über einen Menschen. Die praktischere Lücke liegt anderswo. Da jeder nur die eigene Zeile prüft, kann ein Merkle-Verfahren Guthaben, die sich innerhalb der Menge gegenseitig aufheben, nicht ausschließen, und eine Summe aus Zeilen, die niemand gegenprüft, ist schwächer, als sie wirkt.
Was Nullwissen hinzufügt
Es verändert, was sich überhaupt beweisen lässt. Statt Zugehörigkeit einzeln zu belegen, kann die Börse eine Eigenschaft der ganzen Menge beweisen, etwa dass die Summe aller Guthaben einem angegebenen Wert entspricht und dass kein Guthaben negativ war.
Der zweite Teil wiegt schwerer, als er klingt. Bei einem einfachen Merkle-Verfahren hindert nichts einen negativen Eintrag daran, einen positiven aufzuheben, und der Baum verifiziert in beiden Fällen bereitwillig, denn er legt sich auf das fest, was er bekam. Eine Nullwissen-Aussage kann das konstruktionsbedingt unmöglich machen.
Das ist ein gutes Beispiel für ein allgemeines Muster der Kryptografie: Der Übergang vom Beweisen einzelner Fälle zum Beweisen von Eigenschaften ändert, was garantiert werden kann, und nicht nur, wie schnell geprüft wird. Auch der Gewinn an Privatsphäre ist echt: Ein Prüfer erfährt, dass die Aussage gilt, und sonst nichts, auch nichts über die Form des Baums, sodass wiederholte Beweise sich nicht zu einem Bild der Kundschaft summieren. Ähnliche Überlegungen treiben den Einsatz anderswo, beschrieben in wo Nullwissen eingesetzt wird.
Was Nullwissen kostet
Den Beweis zu erzeugen ist teuer. Eine Aussage über Millionen Konten zu bauen verlangt erheblichen Rechenaufwand, und diese Kosten trägt in jeder Periode die Börse und nicht die Leserin.
Der größere Preis ist begrifflich. Eine Merkle-Prüfung sind ein paar Dutzend Hashes, die jeder nachbaut, der Hashing versteht; ein Nullwissen-System ruht auf einer Schaltung, die die Aussage kodiert, und auf den Parametern ihrer Einrichtung. Zu prüfen, ob die Schaltung sagt, was sie behauptet, übersteigt die Möglichkeiten der meisten Nutzer.
Es gibt auch einen selten genannten Betriebsaufwand: Eine Schaltung hat Versionen, und eine Änderung der bewiesenen Aussage ist eine Änderung, die jeder unabhängige Prüfer erneut ansehen muss. Vertrauen wird also verlagert, nicht beseitigt. Sie müssen der Arithmetik der Börse nicht mehr vertrauen und müssen nun darauf vertrauen, dass die Schaltung richtig geschrieben und konfiguriert wurde, meist auf das Wort derer, die sie geprüft haben.
Warum keiner die Vollständigkeitslücke schließt
Beide Ansätze legen sich auf eine Menge fest. Keiner belegt, dass die Menge jedes Konto enthielt, denn ein ausgelassenes Konto hinterlässt in keiner der Konstruktionen eine Spur, und keine bewiesene Eigenschaft einer Menge sagt etwas über das, was draußen blieb.
Das gehört klar gesagt, weil die Raffinesse von Nullwissen-Beweisen zu der Annahme verleitet, sie lösten alles. Sie treffen stärkere Aussagen über die Daten, die eingingen; über Daten, die nie eingingen, sagen sie nichts.
Dasselbe gilt für die Vermögensseite und für Pflichten jenseits der Kundenguthaben. Kryptografie klärt, was über eine festgelegte Menge klärbar ist, und der Rest liegt außerhalb, wie in die Grenzen des Reservenachweises dargelegt.
Was eine Leserin bevorzugen sollte
Zum Prüfen des eigenen Guthabens genügt ein Merkle-Beweis völlig, und er hat den Vorzug, mit Werkzeugen prüfbar zu sein, die man lesen kann. Einfachheit ist eine echte Sicherheitseigenschaft, wenn die Prüfung beim Leser liegt.
Für Aussagen über die ganze Menge ist Nullwissen strikt leistungsfähiger, und die Möglichkeit, negative Guthaben auszuschließen, ist der klarste konkrete Gewinn. Bietet eine Offenlegung das an, ist es ein Signal, wie ernst die veröffentlichende Seite die schwerere Hälfte nimmt.
Die Wahl betrifft daher weniger, welche Technik überlegen ist, als welche Frage eine bestimmte Offenlegung beantworten will. In der Praxis bestehen beide nebeneinander, statt zu konkurrieren: Ein Verfahren kann sich mit einem Baum festlegen, Nutzern Einzelbeweise geben und eine Nullwissen-Aussage über aggregierte Eigenschaften hinzufügen – ein vernünftiger Entwurf und kein Widerspruch.
Fazit
Ein Merkle-Baum gibt jedem Nutzer einen billigen, lesbaren Beweis der eigenen Zugehörigkeit und gibt ein wenig Strukturwissen preis. Ein Nullwissen-Beweis kann Eigenschaften der ganzen Menge belegen, einschließlich des Fehlens negativer Guthaben, und gibt dabei nichts preis.
Das stärkere Werkzeug kostet Rechenzeit und verlagert Vertrauen auf eine Schaltung, die die meisten nicht prüfen können. Und keines belegt, dass die Menge vollständig war; das bleibt die Frage, die keine Kryptografie beantwortet. Mehr aus der Bitbase Academy finden Sie beim Weiterlesen.
Haftungsausschluss: Dieser Artikel ist Bildungsinhalt der Bitbase Academy, nur zu Informationszwecken. Er ist keine Anlage-, Handels-, Steuer- oder Finanzberatung. Krypto-Assets sind volatil – schätze dein Risiko selbst ein. Stand September 2026; maßgeblich sind die aktuellen offiziellen Informationen.
Quellen
[1] Bitbase, Reservenachweis – monatliche Offenlegung, Merkle-Wurzel und quelloffener Verifier www.bitbase.com